Investigación de seguridad desde 2002
José Ramón Palanco
Fundador y CEO/CTO de Plexicus
Security Researcher
Más de 20 años en ciberseguridad: investigación ofensiva, reversing, inteligencia de amenazas y producto. Fundé Dinoflux (adquirida por Telefónica) y hoy dirijo Plexicus.
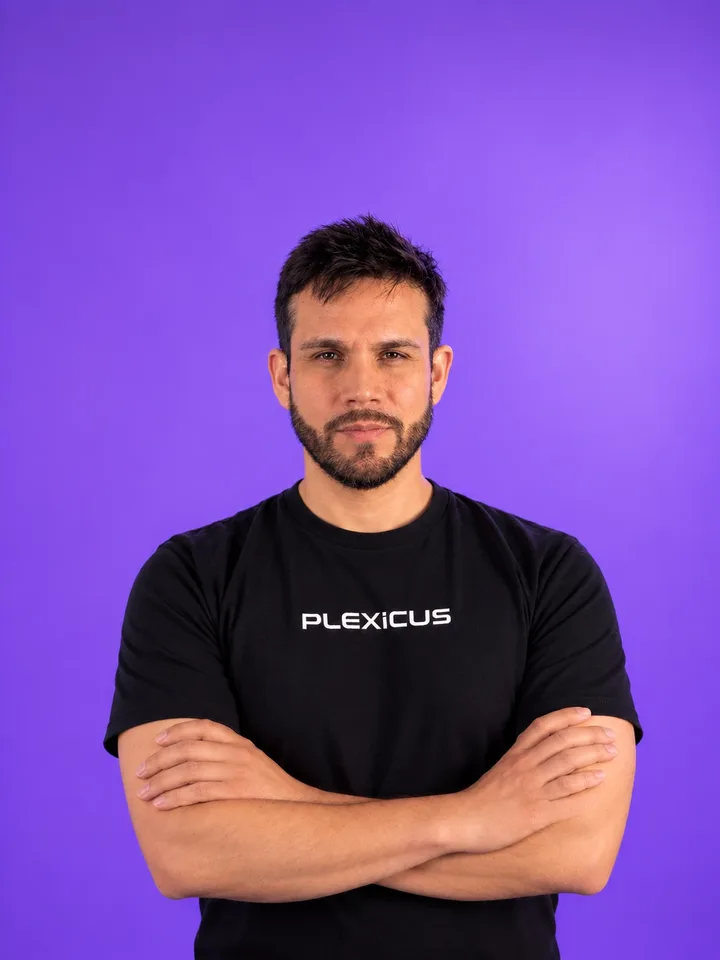
Fundador de Plexicus 
20+ años en ciberseguridad
2002 publicando desde
73 artículos en este blog
1 exit: Dinoflux → Telefónica
Trayectoria
Dos décadas rompiendo y construyendo
De los primeros artículos y CVE a fundar y vender una empresa de inteligencia de amenazas, y ahora Plexicus.
- 2002
Primeras publicaciones
TelefoníaPublica su primer artículo, sobre redes telefónicas; en 2003 le siguen WAP y la detección de sniffers.
- 2006–2007
Vulnerabilidades publicadas
Zyxel · D-Link · Mono · GForgeDescubre y publica CVE en routers, servidores web y plataformas de desarrollo.
- I+D
I+D en Ericsson y Optenet (Allot)
Ericsson · OptenetTrabaja en el departamento de I+D de Ericsson y en Optenet (Allot).
- 2011–2014
Drainware
Plataforma cloud DLPDesarrolla con su equipo una plataforma cloud de prevención de fuga de datos, liberada como open source en 2020.
- 2014
Funda Dinoflux
Inteligencia de amenazasCrea Dinoflux, que genera inteligencia a partir de malware y la distribuye a IDS, firewalls, IPS y SIEM.
- 2018
Adquisición por Telefónica
Telefónica · ElevenPathsTelefónica adquiere Dinoflux y José se incorpora a ElevenPaths, su unidad de ciberseguridad.
- Hoy
Fundador y CEO/CTO de Plexicus
Seguridad de aplicacionesFunda y dirige Plexicus, una empresa de seguridad de aplicaciones.
Charlas
En el escenario
Ponente en conferencias de seguridad como OWASP, RootedCON, ROOTCON, MALCON y FAQin.
“Seguridad OT”
Diapositivas → OWASPRootedCONROOTCONMALCONFAQinh-c0nAPIAddicts
Investigación
CVE y open source
Vulnerabilidades publicadas, herramientas open source y proyectos.
Vulnerabilidades publicadas
Herramientas y proyectos
ProtocolDetector Reticulum Neverwave Drainware attribution.id nmap-scada SCADA IDS EKanalyzer escan pma
¿Hablamos de seguridad?
Charlas, prensa o colaboraciones: escríbeme.
Blog
Ver todos los artículos Últimos artículos
Notas técnicas sobre DevSecOps, reversing, hardware y seguridad en la nube.
ARTEX: el agente de pentest que cambió de bando, contrastado con las fuentes
El FBI alerta de ARTEX, un framework de pentest con IA que usan atacantes. Qué hace, qué campañas están probadas, qué no y qué cambiar esta semana.
Un nombre de herramienta MCP no es una identidad, y un estudio con cinco modelos lo mide
Un estudio midió cómo un segundo servidor MCP desvía llamadas de cinco modelos sin comprometer nada. Qué arregla un prefijo en el nombre y qué no.
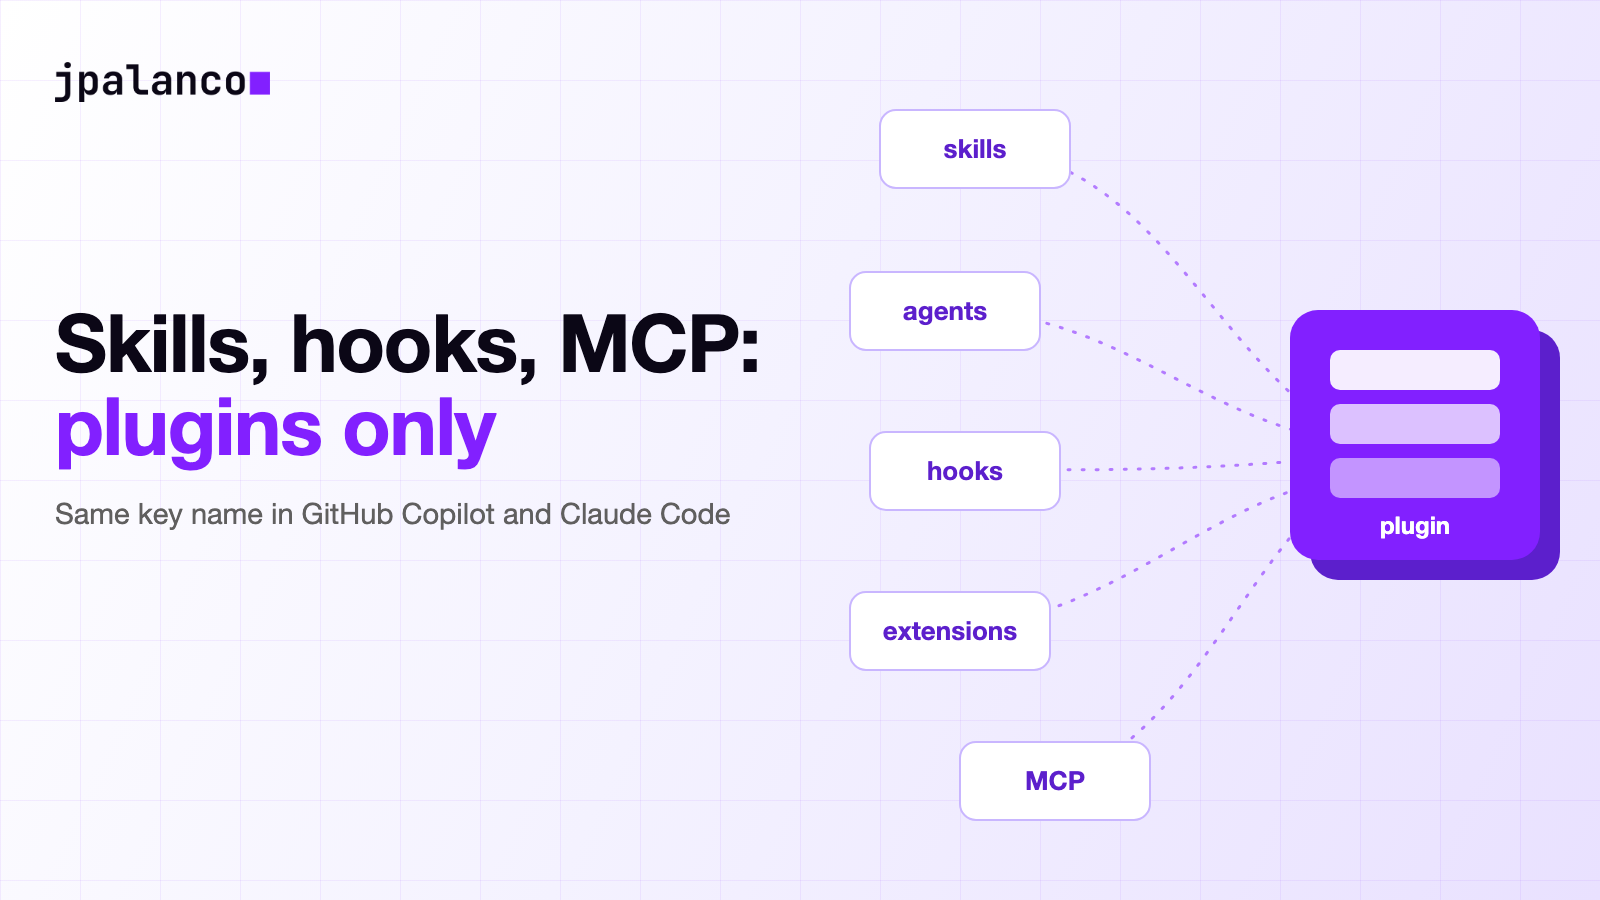
Copilot ya puede exigir que skills, hooks y servidores MCP no lleguen sueltos
GitHub da a Copilot una clave con el mismo nombre que una de Claude Code para bloquear skills, hooks y MCP sueltos. Qué bloquea y qué deja sin resolver.
81 fallos de Firefox según OpenAI: conté lo que Mozilla ha publicado
OpenAI dice que GPT-6 Cyber ayudó a encontrar 81 fallos graves en Firefox. Descargué los 129 avisos de Mozilla de 2026 y conté los créditos de OpenAI.
WFX Phantom: el ladrón de secretos de GitHub Actions que borra su rastro
Una campaña con tokens robados metió un script en CI, copió secretos y borró los logs. Cómo funciona, cómo detectarla y qué rotar si te tocó.
Agent Client Protocol: el lenguaje que faltaba entre agentes de código y editores
Agent Client Protocol busca conectar agentes de código y editores. Esto es lo que estandariza, lo que no y por qué importa a los desarrolladores.
Robin y Open SWE: ¿qué ocurre entre una tarea y una pull request?
El agente de código abierto de LangChain muestra por qué los entornos aislados, la validación y la revisión humana importan tanto como el código generado.