VOLTA: cuando el malware encarga a la IA la selección de objetivos
La pregunta interesante sobre la IA en el malware suele ser qué trabajo se le ha encargado al modelo.
Escribir código, elegir un comando y evaluar información robada requieren evidencias distintas. Si agrupamos todo bajo «malware con IA», resulta más difícil identificar qué ha cambiado realmente.
El modelo recibe un trabajo de clasificación
El análisis de Talos del 31 de octubre describe VOLTA-AUTODOXER, un infostealer para Windows con una fase opcional de modelo. Tras recopilar datos, puede enviarlos estructurados mediante OpenRouter para priorizar activos. Si recibe una negativa, puede probar otro modelo; sin clave de API, puede omitir la IA. La consulta ocurre en el equipo de la víctima antes de exfiltrar el resultado.
Es una decisión de diseño relevante incluso sin una vulnerabilidad nueva. La automatización propuesta ocupa el lugar donde un operador examinaría un montón de registros para decidir cuáles merecen atención.
Yo separaría dos preguntas. ¿Puede un modelo producir una evaluación verosímil? ¿Ayuda esa evaluación, de forma fiable, a elegir un objetivo valioso? Un párrafo convincente no responde por sí solo a ninguna de las dos. Una ruta de reintento en un binario tampoco demuestra que algún proveedor aceptara su petición.
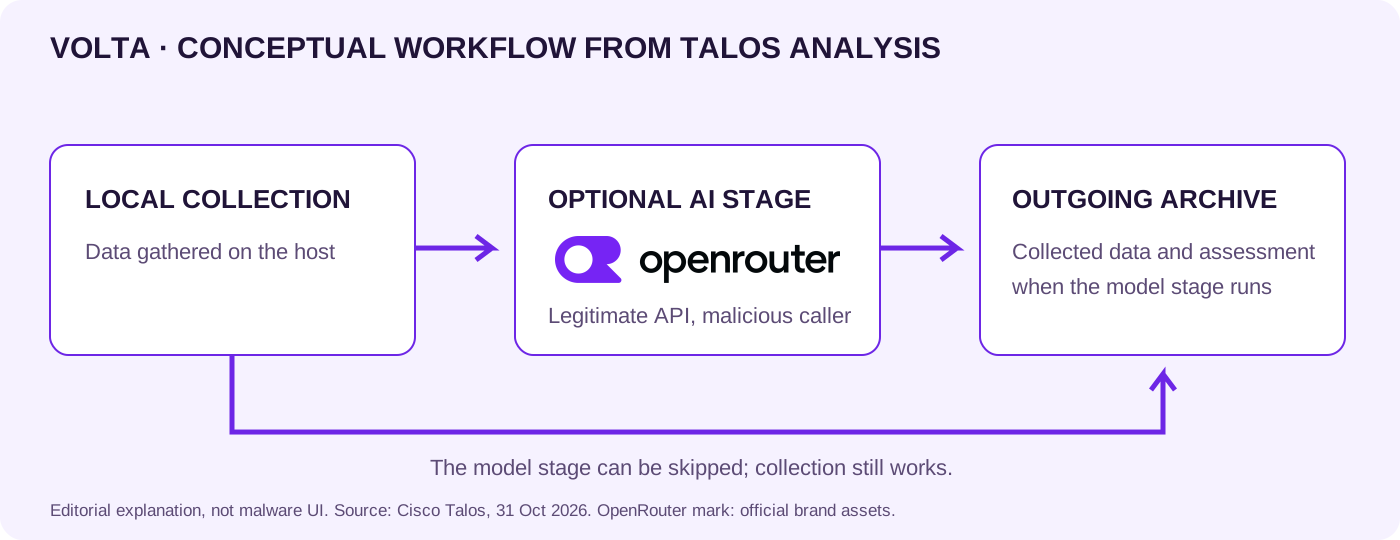
Diagrama editorial original basado en el análisis de Talos; no es una captura del malware ni afirma que OpenRouter fuera comprometido. La marca original procede de los recursos oficiales de OpenRouter.
Una API conocida no explica quién la utiliza
La documentación de OpenRouter presenta una API única para acceder a varios modelos. Esa abstracción resulta útil para desarrolladores legítimos. En el flujo descrito por Talos, también ofrece una interfaz de servicio convencional a un programa malicioso.
El logotipo del artículo identifica ese servicio legítimo. No implica que el proveedor creara el malware ni que su infraestructura sufriera una intrusión.
Para los defensores, creo que la unidad útil de investigación es la secuencia: qué proceso manejó los datos, a qué podía acceder y por qué salió una petición del equipo. Un dominio ayuda a localizar actividad. No establece la intención de todos los programas que se conectan a él.
Por eso una negativa del proveedor y la contención del equipo resuelven partes distintas del problema. Impedir una evaluación no demostraría por sí mismo que se evitó la recopilación anterior.
La integración no demuestra la prevalencia
La entrevista de WIRED con Ryan Fetterman, investigador de Talos, indica que Talos no investigó si VOLTA se había utilizado en ataques reales. No convertiría el análisis de una muestra en una afirmación sobre cantidades de víctimas o ataques exitosos.
La presentación de CAIRN explica un método basado en metadatos para localizar indicios de integración de IA, como prompts y referencias a proveedores. También advierte de que esos indicios generan ruido y requieren validación. Encontrar una cadena relacionada con IA es una pista, no un relato completo de lo que se ejecutó.
Esa distinción me parece útil más allá de la investigación de malware. Una integración puede existir en el código o en un binario sin decirnos cuántas veces se utilizó, si funcionó o si mejoró un resultado.
| Pregunta que plantearía | Evidencia que ayudaría a responder |
|---|---|
| ¿Se invocó la fase de IA? | Una petición observada y el contexto del proceso asociado |
| ¿Resultó útil la evaluación? | Comparación fundamentada con una clasificación manual |
| ¿Cambió el resultado del ataque? | Vínculo documentado entre la evaluación y una acción posterior |
| ¿Fue frecuente? | Periodo de observación definido y método de recuento defendible |
Son preguntas de evaluación, no afirmaciones de que Talos observara esos resultados.
Vincula la respuesta con lo que quedó expuesto
Talos recomienda conservar el registro de depuración si se encuentra, revocar tokens potencialmente comprometidos y cambiar contraseñas. Su informe identifica ese registro como evidencia de la recopilación y del estado de la consulta al modelo.
La lección más general que extraigo del diseño es organizar la respuesta alrededor de los recursos expuestos. «La petición de IA falló» sería un resultado limitado. No sería un inventario completo de lo ocurrido con una cuenta, una sesión o un archivo.
En mi nota reciente sobre Lightpanda, la pregunta de ingeniería era qué trabajo podía eliminar un navegador especializado. VOLTA plantea una versión más desagradable: ¿qué tarea que exige atención humana sostenida puede delegar un atacante en un modelo?
Merece un examen cuidadoso. También merece mediciones antes de atribuirle una escala o una eficacia que la evidencia disponible no establece.
Fuentes
- Cisco Talos: Appraisal by AI — análisis de VOLTA.
- Cisco Talos: Introducing CAIRN.
- OpenRouter: guía inicial.
- WIRED: reportaje sobre Volta-Autodoxer y entrevista con el investigador.
Sigue jpalanco.com para más notas técnicas sobre IA, ingeniería e investigación de seguridad.