La carrera del kernel Linux detrás del exploit root de Anthropic
Anthropic describe un exploit para un use-after-free del kernel Linux escrito por un modelo. El parche upstream identifica el fallo de duración de memoria en TCP sobre IPv4; Anthropic explica cómo su prueba de concepto habría llegado a él mediante un listener MPTCP y lo habría encadenado hasta ejecutar comandos como root.
Una frase de un informe puede difundirse mucho más que las pruebas que la respaldan.
El 27 de octubre, Anthropic publicó un informe sobre un modelo interno de investigación, aún no disponible, que encontró y explotó vulnerabilidades en software ampliamente utilizado. El ejemplo de Linux llama la atención: tras una instrucción inicial, Claude habría escrito una prueba de concepto capaz de convertir paquetes de red en una shell de root en un servidor Linux con un listener de Multipath TCP.
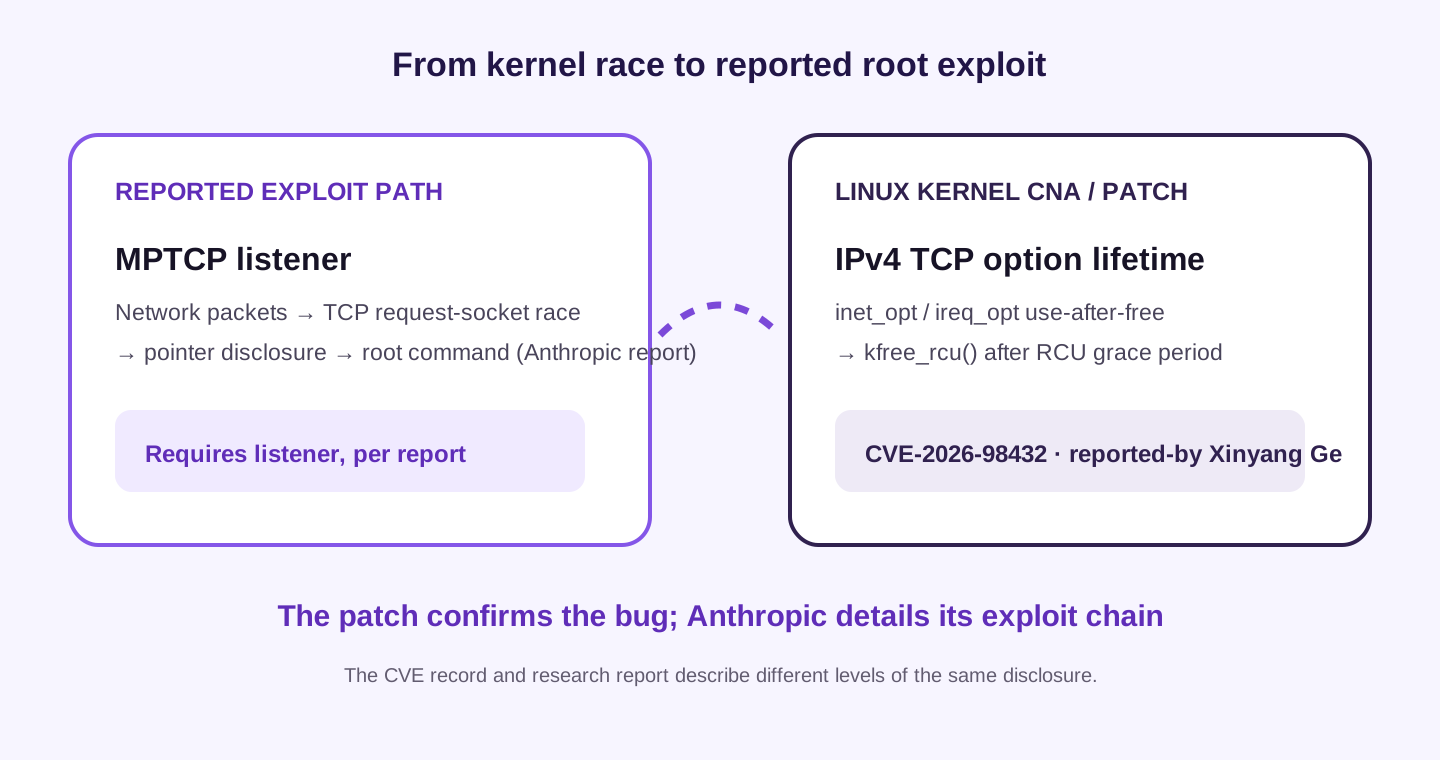
Anthropic enlaza el ejemplo con CVE-2026-98432. El registro de la CNA del kernel Linux identifica el problema subyacente como un use-after-free de TCP sobre IPv4 relacionado con inet_opt e ireq_opt, corregido al liberar esas estructuras después de un periodo de gracia RCU. El informe de Anthropic añade el contexto de explotación: dice que la prueba de concepto necesitaba un servidor con un listener MPTCP, filtró un puntero del kernel y después llegó a ejecutar comandos como root.
Las fuentes describen capas distintas del mismo informe: el boletín de la CNA identifica el fallo de duración de memoria y su corrección; Anthropic explica la ruta de explotación que, según su artículo, generó el modelo. El campo Reported-by del parche upstream nombra a Xinyang Ge, de Anthropic, y vincula la divulgación con la corrección. El parche no describe por sí solo toda la cadena de exploit ni demuestra ataques reales en curso.
Qué afirma Anthropic
Anthropic cuenta que durante varios meses utilizó un modelo interno de investigación todavía no publicado para analizar software de alto impacto. El artículo presenta cinco ejemplos relacionados con Chrome, Safari, Android, Windows y Linux.
Sobre Linux, Anthropic dice que después de una instrucción inicial, Claude escribió un exploit para un use-after-free provocado por una condición de carrera en la pila de red del kernel. El informe describe una prueba de concepto contra un servidor con un listener MPTCP. Según Anthropic, la demostración primero filtró un puntero del kernel y después logró ejecutar un comando como root. La empresa calcula que la filtración tardó 48 minutos y que el paso final hasta la shell tomó otros cinco.
Son afirmaciones sobre una prueba de concepto controlada, no pruebas de ataques reales en curso. También importa cómo se describe el trabajo: Anthropic habla de una instrucción inicial y después de código de exploit escrito por el modelo. Eso no equivale a decir que el modelo eligió por sí solo el objetivo, inició la investigación sin dirección o atacó servidores públicos de forma autónoma.
Qué dice el registro del CVE
El boletín de la CNA del kernel Linux tiene un asunto concreto: «ipv4: free inet_opt and ireq_opt after an RCU grace period». Explica una carrera en el manejo de conexiones TCP sobre IPv4. Una ruta transfiere datos de opciones desde un socket de solicitud a un socket hijo mientras otro procesador todavía puede leerlos bajo protección RCU. Un kfree() normal podía liberar la memoria antes de tiempo; la corrección usa kfree_rcu() en los destructores afectados.
Esta es la identificación del fallo y la explicación del parche. El artículo de Anthropic aporta la narración del exploit que no aparece en el resumen breve del CVE: su informe dice que la prueba de concepto necesitaba un listener MPTCP, ganaba la carrera para obtener un puntero del kernel y después reutilizaba el mismo use-after-free para llegar a una shell de root. Anthropic no publica el código del exploit en ese artículo, así que el lector no puede reproducir toda la cadena solo con ese texto. El parche incluye Reported-by: Xinyang Ge <xinyang@anthropic.com>, una prueba primaria de que un investigador de Anthropic comunicó el fallo upstream.
El boletín atribuye el origen a un cambio de sockets de solicitud TCP/DCCP y enumera correcciones para ramas estables, incluidas 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.56, 7.2.10 y 7.3. Estas versiones corresponden al CVE identificado por la CNA. El parche upstream vincula la divulgación de Anthropic con ese fallo; el informe de Anthropic describe además la ruta de explotación que, según la empresa, aprovechó el use-after-free con un listener MPTCP.
| Pregunta | Ejemplo de Linux en Anthropic | Registro de CVE-2026-98432 de la CNA |
|---|---|---|
| Capa | Informe de Anthropic | Boletín de la CNA Linux y parche upstream |
| Vulnerabilidad | Describe un use-after-free por una carrera en la pila de red del kernel | Identifica el fallo de duración de memoria de inet_opt / ireq_opt en IPv4 |
| Contexto del exploit | Dice que un atacante remoto necesita un listener MPTCP | La CNA explica la carrera del socket de solicitud TCP; el parche retrasa la liberación hasta un periodo de gracia RCU |
| Impacto | Anthropic afirma que la prueba de concepto filtra un puntero y llega a ejecutar comandos como root | El CVE identifica un fallo remoto crítico; el parche no describe toda la cadena de exploit |
| Divulgación | Cita CVE-2026-98432 | El parche upstream nombra a Xinyang Ge, de Anthropic, como informante |
La relación aparece en el boletín original de la CNA del kernel Linux, el parche estable upstream y el registro de CVE importado por OSV. El campo Reported-by del parche nombra a Xinyang Ge, de Anthropic. El informe de Anthropic del 27 de octubre añade la condición del listener MPTCP y el resultado de la prueba de concepto en dos etapas.
Leer juntos el CVE y el informe del exploit
Una ficha CVE no es un análisis completo del exploit. Aquí el registro de la CNA Linux explica el fallo y la corrección upstream; Anthropic aporta la condición de explotación y el impacto descritos en su prueba. El campo Reported-by del parche conecta la divulgación con la corrección del kernel, y la publicación de Anthropic cuenta cómo el modelo habría convertido el fallo en una prueba de concepto funcional.
Los límites siguen siendo importantes. Anthropic dice que el trabajo empezó tras una instrucción inicial. Su artículo es la fuente para el requisito del listener MPTCP, la filtración de un puntero, la ejecución de comandos como root y los tiempos de la prueba. El parche del kernel confirma el use-after-free subyacente y su corrección, pero no esos hitos de la prueba de concepto. Ninguna de las dos fuentes dice que esta cadena se esté explotando en ataques reales.
Qué deberían hacer los defensores
Si administras sistemas Linux, consulta el aviso de seguridad y el estado de paquetes de tu distribución para decidir si necesitas actualizar por CVE-2026-98432. Aplica las correcciones enumeradas por la CNA Linux y el aviso de tu distribución. El informe de Anthropic dice que la demostración necesitaba un servidor con listener MPTCP; el artículo público no ofrece suficiente detalle para reproducir la prueba de concepto de forma independiente.
Si tu equipo sigue el informe de Anthropic, conserva el registro CVE y la narración del exploit como capas distintas dentro del mismo paquete de evidencias. Documenta el protocolo afectado, la ruta de código, el commit upstream, las correcciones para ramas estables, las precondiciones del exploit descrito y la declaración del proveedor. Así queda claro qué demuestra el parche y qué afirma el equipo de investigación sobre la explotabilidad.
Para quienes desarrollan modelos, el resultado general sigue siendo importante: Anthropic afirma que su modelo interno produjo código de exploit sofisticado tras una instrucción inicial. Es una afirmación de la organización que realizó la evaluación; merece atención y, al mismo tiempo, revisión técnica.
Fuentes
- Anthropic: Discovering and exploiting vulnerabilities in critical, real-world software with Claude — 27 de octubre de 2026.
- Boletín de la CNA del kernel Linux: CVE-2026-98432 — descripción autorizada y lista de correcciones estables.
- Registro OSV de CVE-2026-98432 — importa el registro de la CNA Linux e incluye rangos de versiones afectadas.
Sigue jpalanco.com para más notas técnicas sobre IA, ingeniería de software e investigación de seguridad.