Los registros de tu agente de IA son datos de desarrollo sensibles
Un agente de programación puede dejar dos productos: el código que pediste y un registro de cómo llegó a él. Tu equipo probablemente revisa el primero. Yo asignaría al segundo un responsable, una regla de retención y una prueba de borrado antes de conectarlo a un flujo de producción.
El 26 de octubre, Zach Lloyd, CEO de Warp, comunicó la explotación de un proveedor de la infraestructura de Warp. En el inicio público del comunicado, Lloyd afirma que Warp creía que un proveedor había sufrido una explotación y que el equipo detectó y mitigó la actividad. La información publicada por BleepingComputer el 27 de octubre describe trazas de agentes y telemetría como datos potencialmente afectados. Esa información no establece si incluían código fuente, prompts o credenciales. No convertiría esa incertidumbre en una afirmación de que se robaron claves de API de los desarrolladores.
La pregunta práctica va más allá de este incidente: ¿puedes explicar qué registra un agente, adónde va ese registro y cuándo desaparece cada copia?
Cuatro registros que merecen preguntas distintas
Un evento de uso, una traza de auditoría, una conversación guardada y un paquete de diagnóstico pueden recorrer sistemas diferentes. Llamar a todo «telemetría» oculta decisiones que tu equipo de seguridad necesita tomar.
Para un flujo de programación propuesto, empezaría con esta clasificación. Es un modelo de revisión, no una descripción de los datos expuestos en Warp.
| Registro | Finalidad útil | Pregunta antes de recogerlo |
|---|---|---|
| Evento de uso | Comprender la adopción | ¿Necesita el nombre del repositorio o basta con el tipo de evento? |
| Evento de auditoría de una herramienta | Explicar una acción con consecuencias | ¿Pueden la identidad, el destino y el resultado sustituir a toda la salida del comando? |
| Transcripción de conversación | Retomar o revisar una sesión | ¿Qué fragmentos de código o valores pegados podrían entrar? |
| Paquete de diagnóstico | Investigar un fallo | ¿Quién autoriza su recogida, quién puede descargarlo y cuándo caduca? |
Mi criterio inicial sería recoger el registro menos expresivo que todavía responda a la pregunta operativa. Si un histograma de latencia basta, no hay motivo para conservar todos los prompts como sustituto.
Un ajuste de privacidad no es un mapa de todo el producto
La descripción de seguridad de Warp distingue la recogida opcional de uso del almacenamiento necesario para conversaciones y ejecuciones de agentes en la nube. También describe planos separados de ejecución y control para agentes autoalojados: ejecutar la carga en tu infraestructura no significa que todos los registros de sesión permanezcan allí.
Esas distinciones documentadas sirven más en una evaluación de compra que una promesa amplia de privacidad. Pide al proveedor un mapa de las funciones concretas que activas. Para cada función, identifica el tipo de registro, el servicio receptor, la ubicación de almacenamiento, los lectores autorizados y el mecanismo de borrado.
No utilices la desactivación de telemetría como prueba de que el almacenamiento de conversaciones también está desactivado. No utilices un ejecutor local como prueba de que los metadatos de orquestación nunca salen de tu red. La respuesta puede ser aceptable para tu negocio, pero debe describir el flujo configurado.
«No se usa para entrenar» es otro control
La documentación de Warp describe acuerdos de retención cero con proveedores de modelos contratados y excepciones para algunos modelos. Eso se refiere a una relación específica con un proveedor. Por sí solo no responde cuánto tiempo conserva la aplicación su propia telemetría o las conversaciones necesarias para una función.
Separaría tres preguntas en el registro de aprobación:
- ¿Puede el proveedor del modelo conservar el contenido o entrenar con él según el acuerdo seleccionado?
- ¿Puede la plataforma del agente guardar una transcripción, un evento de diagnóstico o un registro de uso independientemente de ese acuerdo?
- ¿Puede otro encargado recibir ese registro para soporte, análisis o investigación de incidentes?
Revisa las respuestas contractuales y técnicas del plan y modelo que usará tu equipo. La descripción comercial de un salto no sustituye al inventario de los demás.
Minimiza antes de almacenar
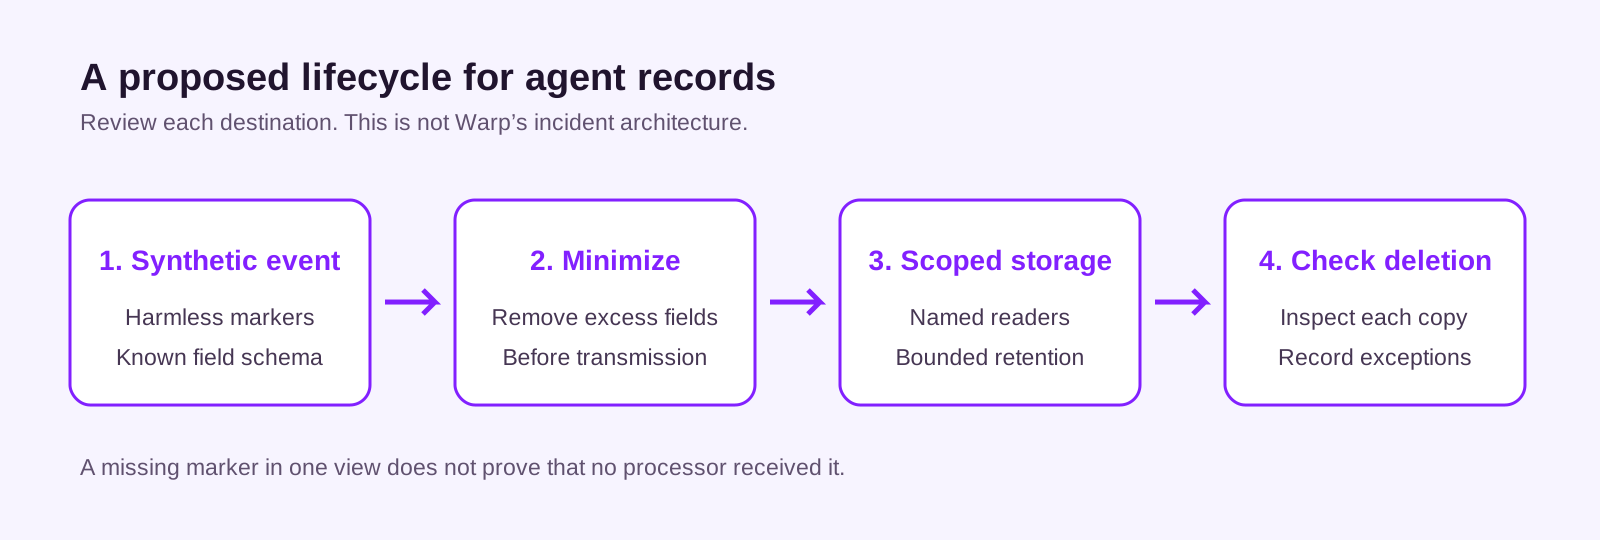
Flujo de controles propuesto para tu revisión. La ilustración no representa la arquitectura del incidente de Warp.
El filtro del diagrama debe actuar antes de que un registro llegue a un destino que no necesita su contenido original. Ocultar datos después de exportarlos no elimina una copia que otro sistema ya haya guardado.
No existe una lista universal de campos que debas eliminar. La ruta de un repositorio puede identificar un proyecto todavía no anunciado; un argumento de comando puede contener un identificador de cliente; un error aparentemente inocuo puede incluir una URL firmada. Empieza por el esquema real de campos del flujo y justifica cada uno frente a la pregunta que debe responder el registro.
Warp documenta controles de ocultación de secretos y su guía de privacidad distingue el tratamiento de cargas de telemetría del aplicado al contenido del terminal o de la IA. Eso invita a probar cada ruta por separado, en vez de asumir que un ajuste cubre todas las exportaciones.
Prueba con señuelos, no con secretos de producción
Validaría la configuración propuesta con una cuenta aislada, un repositorio desechable y valores sintéticos. Es un plan de pruebas, no un experimento que haya ejecutado contra Warp.
Crea un marcador único e inocuo para una ruta de repositorio, un identificador ficticio de cliente y una cadena con forma de credencial que no pueda autenticar en ningún sitio. Ejecuta el flujo mínimo que active la función. Busca esos marcadores en el registro de red disponible, la conversación almacenada, los diagnósticos exportados y los informes de administración.
La ausencia de un marcador en una vista solo demuestra que no estaba en esa vista. No prueba que un encargado nunca lo recibiera. Utiliza la observación para formular una pregunta concreta sobre el registro del backend correspondiente y su política de retención.
Después borra la sesión desechable y prueba el mecanismo de eliminación documentado. Registra qué desaparece inmediatamente, qué se conserva por una razón declarada y qué copias requieren otra solicitud. Pulsar un botón correctamente no demuestra que hayan desaparecido todas las copias de seguridad o de otros encargados.
Da a la respuesta a incidentes un punto de partida por campos
Si el proveedor envía un aviso, conserva su redacción y separa los hechos confirmados de las preguntas abiertas. Identifica la función afectada y los tipos de registro configurados antes de considerar expuestos todos los repositorios o credenciales conectados.
Pregunta por las categorías de datos, la ventana temporal relevante, los encargados afectados y las acciones recomendadas. Contrasta la respuesta con tus propios registros de uso y retención. Si tienes evidencia de que un secreto real entró en un registro afectado, revócalo o rótalo mediante tu proceso habitual de incidentes. Una carga desconocida no justifica afirmar un robo confirmado en una publicación o en una cronología interna.
La misma disciplina evita una tranquilidad injustificada. «Solo son logs» no clasifica la gravedad hasta que alguien establece qué contienen y quién podría utilizarlos.
Conserva un registro que puedas defender
La revisión de SkillSpector de ayer trataba lo que entra en un agente mediante una skill. El artículo sobre permisos por tarea trataba lo que el agente puede hacer. El registro es una tercera decisión: qué persiste cuando termina el trabajo.
Aprobaría un flujo con un inventario explícito de registros, retención acotada, lectores identificados y un proceso de borrado probado. Esos controles hacen útil la evidencia sin convertir silenciosamente cada sesión de depuración en otra copia duradera de datos de desarrollo.
Si estás evaluando una herramienta de desarrollo con IA, hablemos sobre un flujo y sus destinos de datos. Es un punto de partida concreto para decidir qué debería recordar el producto.