ARTEX: el agente de pentest que cambió de bando, contrastado con las fuentes
El 13 de noviembre de 2026, el FBI publicó la alerta FLASH-20261113-001 sobre ARTEX, un framework de pentest de código abierto que funciona con agentes de IA. Según el FBI, distintos actores maliciosos lo usan desde al menos agosto de 2026, y en algunas intrusiones pasaron del primer contacto con el objetivo a tener acceso privilegiado en menos de tres horas. Microsoft, Google y otros atribuyen parte de esa actividad a grupos alineados con Estados.
Tres días después, el 16 de noviembre, Google Threat Intelligence Group (GTIG) dijo en su AI Threat Tracker que había visto por primera vez a atacantes automatizar por completo el descubrimiento y la explotación de vulnerabilidades, sin una persona en el bucle.
Dirijo Plexicus, donde construimos agentes que hacen este mismo trabajo con permiso y dentro de un alcance firmado. Por eso este texto pone la alerta al lado de las fuentes que cita (Microsoft, Google, CrowdStrike, Zscaler, Check Point, Censys, CERT-EU y Akamai) y de otras publicadas en las mismas semanas (Amazon, Huntress, Barracuda y WorkOS). Lo que sigue es lo que dicen, lo que no dicen y dónde se contradicen.
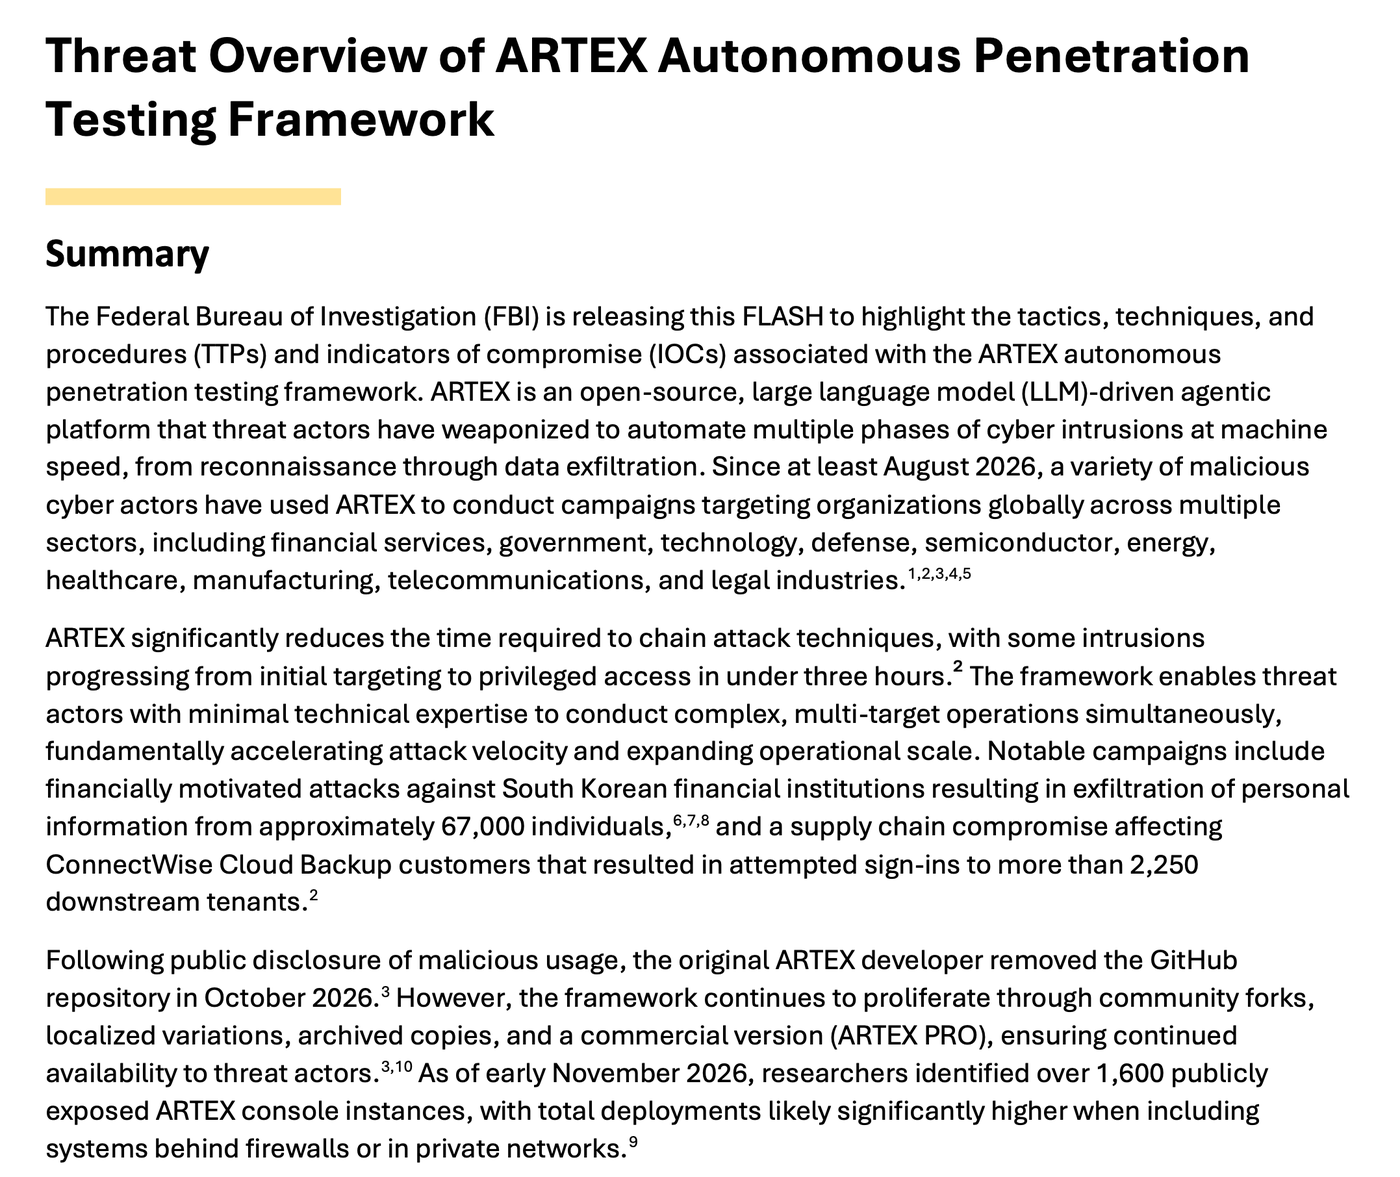
Captura real de la primera página de la alerta del FBI (TLP:CLEAR, difusión sin restricciones). Imagen recortada al título y al resumen, sin la cabecera.
Qué es ARTEX y de dónde sale
ARTEX apareció en GitHub el 26 de julio de 2026, según Censys, bajo la cuenta “Autumn-27” y con licencia AGPL-3.0. El FBI, Wiz y Barracuda también dicen julio. The Record escribió agosto, que es el mes en que el FBI sitúa el inicio del abuso.
El autor no es un desconocido en el sector. La misma cuenta publica ScopeSentry, una plataforma china de descubrimiento de activos y escaneo de vulnerabilidades, con 2.505 estrellas el 18 de noviembre. Censys describe ARTEX como una capa de agentes de IA encima de esa base de reconocimiento.
El crecimiento fue rápido. Censys estima entre 1.500 y 2.000 estrellas en diez semanas, y el FBI repite esa cifra citando a Censys. Wiz habla de más de 12.000 forks. Las dos cifras no encajan bien entre sí, y el repositorio original ya no existe para comprobarlo, así que no las pondría en la misma frase.
El 8 de octubre, un día después del informe de CrowdStrike, el repositorio dejó de estar disponible. En su perfil de GitHub, el autor dejó una nota en chino con esa fecha: dice que los ataques no tienen relación con él, que la herramienta era para investigación y pruebas autorizadas, y que ARTEX deja de actualizarse y pasa a ser código cerrado. El 18 de noviembre, Autumn-27/ARTEX devolvía 404.
Retirarlo no lo hizo desaparecer. El FBI dice que sigue circulando en forks, versiones localizadas, copias archivadas y una versión comercial llamada ARTEX PRO. Ninguna de las fuentes citadas aquí dice quién vende ARTEX PRO ni a qué precio.
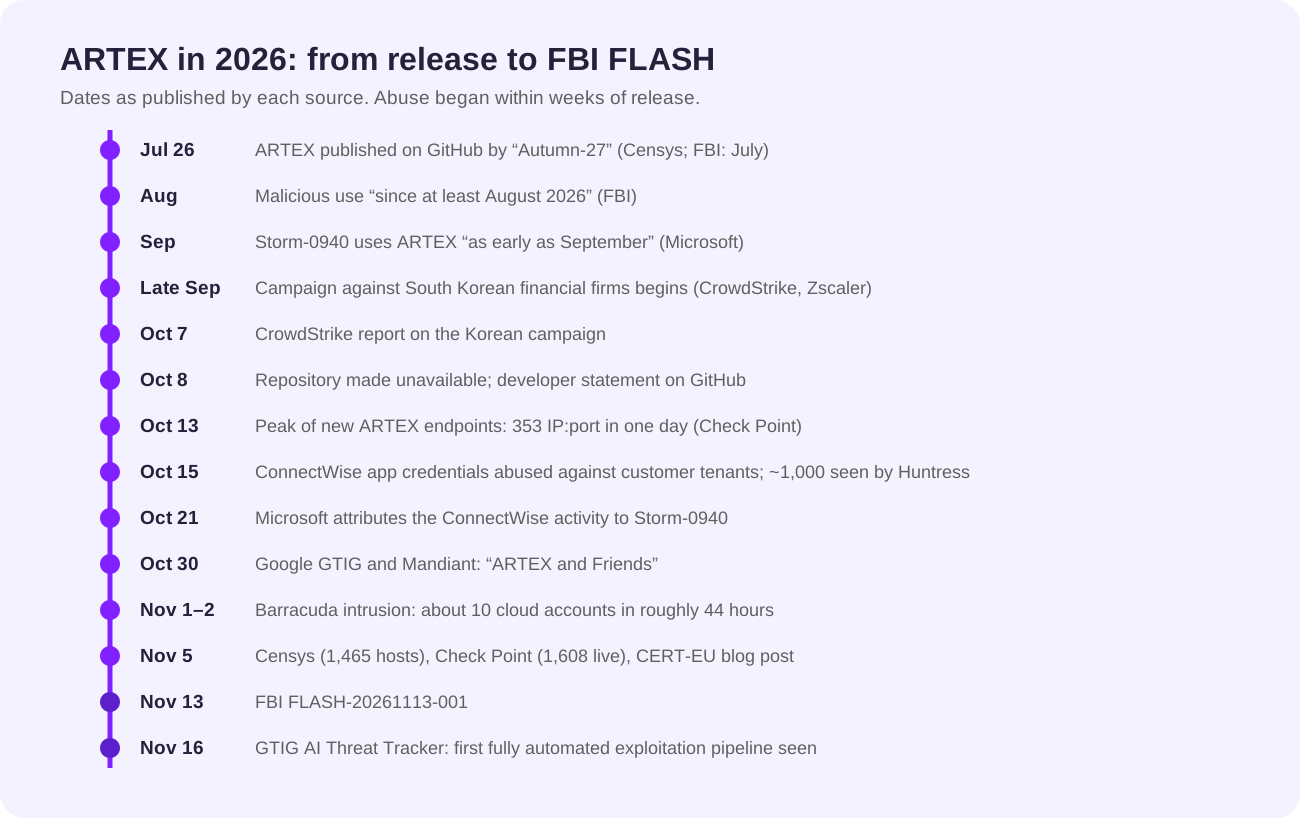
Diagrama propio con las fechas que publica cada fuente. No es una imagen del FBI ni de ningún proveedor.
Cómo funciona: una frase, un planificador y muchos trabajadores
La idea es sencilla de explicar. El operador escribe un objetivo en lenguaje natural. Un agente planificador lo descompone en “intenciones” de ataque, y varios agentes trabajadores ejecutan herramientas reales (escáneres, clientes HTTP, scripts) y escriben lo que encuentran en un grafo compartido. El bucle se repite hasta cumplir el objetivo.
Así lo describe Censys, que leyó el código. CERT-EU añade que la consola está pensada para que una persona observe y apruebe pasos, con una cola de aprobaciones. Amazon habla de agentes planificadores, trabajadores, de verificación y de compresión. GTIG cuenta seis subagentes especializados, sin nombrarlos. Pueden ser versiones distintas o el mismo diseño visto con más o menos detalle.
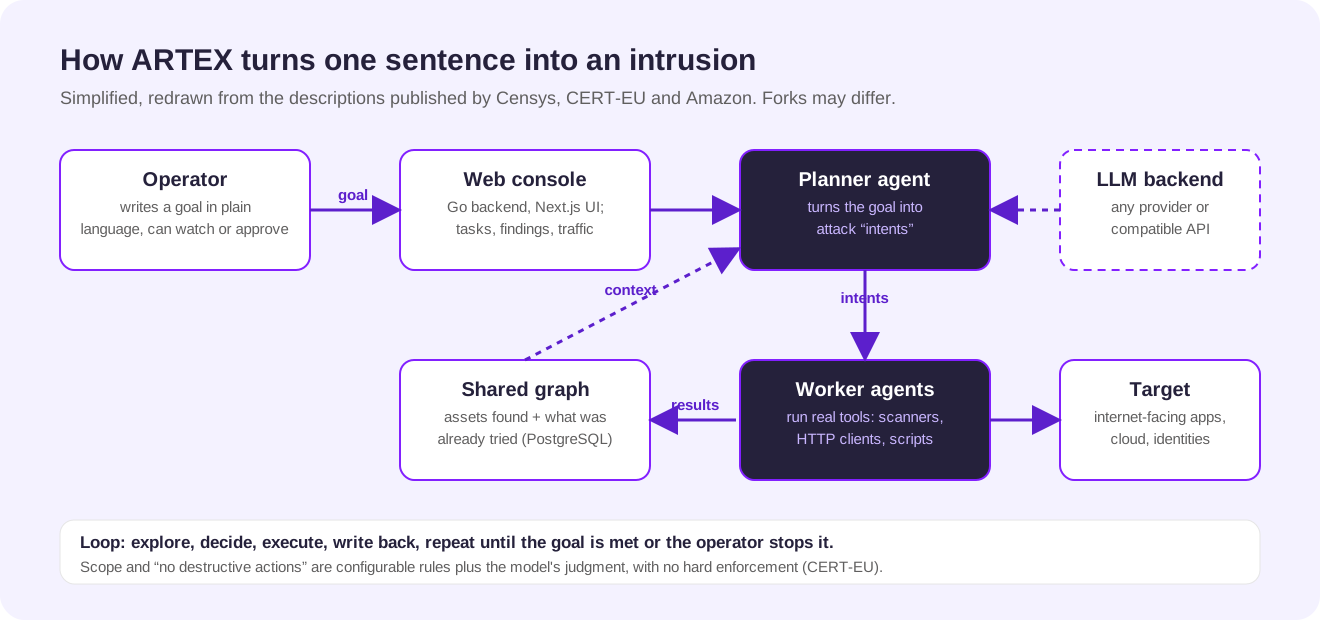
Diagrama propio, redibujado a partir de las descripciones de Censys, CERT-EU y Amazon. No es una captura de ARTEX.
ARTEX no trae modelo propio. Se conecta a proveedores externos, y el FBI cita Claude, GPT, DeepSeek, GLM, Grok y Kimi. Según el FBI, en las instancias controladas por atacantes dominan los modelos chinos, sobre todo la familia DeepSeek Flash, por coste y por falta de barreras visibles cuando la petición se presenta como un pentest.
Ese dato sale de una muestra pequeña. Check Point encontró 10 instancias con la base de datos expuesta, con 17 configuraciones de modelo: cinco eran DeepSeek v4.1 Flash y cuatro, modelos de OpenAI. En esas bases, el único modelo que rechazó las peticiones del operador fue Opus 5.5 de Anthropic, y el operador cambió a modelos chinos.
Hay un detalle de diseño que me parece el centro de todo. CERT-EU escribe que ARTEX confía en reglas configurables y en el propio modelo para respetar el alcance y evitar acciones destructivas, sin ningún control técnico que lo imponga. En una herramienta de pentest, el alcance es lo que separa una prueba de un delito. Aquí depende de una configuración y del criterio del modelo.
Rápido, pero ruidoso
GTIG y Mandiant vieron en sus respuestas a incidentes que ARTEX trabaja en ráfagas de entre 2 y 25 segundos, con pausas largas durante las fases de la operación. En una operación contaron 27 eventos en 23 segundos. En otra intrusión, 240 eventos de log con errores que podrían venir de varios subagentes pisándose entre sí.
Eso tiene una lectura buena para quien defiende. GTIG dice que estas herramientas “trade stealth for velocity”: sacrifican el sigilo a cambio de velocidad, y dejan nombres de archivo y de cuentas reconocibles. Microsoft añade que los user agents por defecto de sus herramientas también delatan. La lectura mala la da el mismo GTIG: detectar a tiempo sirve de poco si el objetivo se cumple antes de que alguien reaccione.
Qué campañas están documentadas, y con qué solidez
Esta es la parte donde más cuidado hace falta, porque las cifras viajan de un informe a otro y cambian por el camino. La tabla resume los casos principales, quién los mide y qué solidez tienen. Casi todas las cifras son de empresas de seguridad sobre su propia telemetría, y ninguna está replicada de forma independiente salvo donde lo indico.
| Caso | Quién lo documenta | Dato principal | Solidez |
|---|---|---|---|
| Bancos y financieras de Corea del Sur, finales de septiembre a principios de octubre | CrowdStrike, Zscaler | Datos de unas 67.000 personas | El número viene de Zscaler; CrowdStrike no da cifra de víctimas |
| ConnectWise Cloud Backup, Storm-0940 | Microsoft | Intentos de inicio de sesión en más de 2.250 tenants | Solo Microsoft; Huntress dice que sus datos no lo confirman de forma independiente |
| Storm-3358, sector financiero | Microsoft | Clúster con base en Camboya, desde octubre | Solo Microsoft, sin cifras de víctimas |
| Vapor Panda, desde el 17 de octubre | CrowdStrike, vía BleepingComputer | Más de 200 organizaciones en 14 países, al menos 9 comprometidas | Fuente secundaria; el informe original de CrowdStrike no se ha consultado |
| DIVD, septiembre | DIVD, vía BleepingComputer | De acceso inicial a root en 12 minutos | Fuente secundaria |
| Diez bases de datos de operadores expuestas | Check Point | Tres campañas criminales | Muestra de 10, buena para ver métodos, no para medir el total |
| Señuelos de Amazon (MadPot), 3 de octubre a 5 de noviembre | Amazon | Robo de credenciales de modelos de IA | Amazon no puede verificar los resultados que los agentes se atribuían |
| Policía de Seúl | BleepingComputer, citando a la policía | 7 sospechosos, más de 90 organizaciones, 8,2 millones de registros | Fuente secundaria; parte de los robos es anterior a ARTEX |
| Barracuda, 1 y 2 de noviembre | Barracuda | Unas 10 cuentas cloud en unas 44 horas | Atribuye la herramienta, no al actor |
| WorkOS, 25 a 30 de octubre | WorkOS | El agente de un investigador salió de su sandbox | Versión del investigador, validada por WorkOS; el cómo no se ha publicado |
Corea: la campaña que destapó el abuso
CrowdStrike publicó el 7 de octubre el primer análisis. Un actor probablemente de habla china y con motivación económica atacó servicios periféricos de entidades financieras: un servicio de consulta de préstamos para intermediarios y una app de trabajo para empleados. Lo encontraron porque el atacante dejó directorios abiertos con historiales de Claude Code y configuraciones de ARTEX.
En una de esas sesiones de Claude Code, el atacante pregunta dónde se venden datos robados de Corea. CrowdStrike lo cuenta como pregunta, no dice qué se respondió, y explica que esas sesiones adicionales usaban GLM-5.3 y Grok 4.6 como backend. Zscaler añadió el 14 de octubre la cifra de unas 67.000 personas afectadas, con nombres, teléfonos, ingresos anuales y límites de préstamo.
Zscaler también encontró algo revelador en el código: ARTEX traía una lista de bloqueo por defecto para dominios de gobierno y educación. No incluía bancos.
ConnectWise: qué hizo ARTEX y qué no
Este caso se ha exagerado a menudo al citarlo. Según Microsoft, el actor Storm-0940, alineado con el Estado chino, usó ARTEX durante la campaña para reconocimiento, password spraying y abuso de aplicaciones OAuth en los clientes de ConnectWise. Ninguna fuente dice que ARTEX entrara en ConnectWise. Hasta su última actualización en la página de estado, el 11 de noviembre, ConnectWise no había explicado cómo se robó la credencial.
Los números también piden precisión. Microsoft habla de intentos de inicio de sesión en más de 2.250 tenants, después del acceso no autorizado; su infografía dice “reached”. El pico de 2.900 intentos por minuto pertenece a un password spraying del 10 al 14 de octubre que, según Microsoft, no consiguió ni un solo acceso. Censys mezcla las dos cifras en una frase, y BleepingComputer convirtió los 162 tenants con inicios de sesión no autorizados de Huntress en 162 tenants comprometidos.
Huntress, que vigila tenants afectados, publicó el análisis independiente más útil. En su primer informe vio actividad del atacante en casi 1.000 tenants y más de 300 inicios de sesión con éxito. En los dos tenants de los que tenía registros de auditoría, confirmó cambios de roles y credenciales.
Su hipótesis es que scripts hicieron casi todo el trabajo y un operador, persona o agente, los ajustaba entre ejecuciones. Huntress sitúa entre baja y media su confianza en que hubiera un LLM implicado, con sus propios datos, y dice que su telemetría “aligns with Microsoft’s findings, but does not independently confirm them”.
La cifra de “menos de tres horas” es de Microsoft, sobre los ataques de Storm-0940 con ARTEX en general. El FBI la repite citando a Microsoft. Huntress vio algo parecido en esos dos tenants, con cambios de privilegios hechos en menos de tres horas, pero atribuye parte de esa velocidad a la credencial robada.
Microsoft tampoco deja el caso en simples intentos. Entre sus detecciones describe lecturas masivas de secretos en varios Key Vaults de clientes de Azure. Lo que ninguna fuente cuantifica ni confirma es la exfiltración de datos de negocio de los clientes.
Lo que enseñan Check Point, Barracuda y WorkOS
Las bases de datos que encontró Check Point son lo más parecido a ver la pantalla del atacante. En una campaña, los agentes robaron más de 300 certificados de firma de iOS en dos semanas, con un coste estimado de entre 700 y 1.500 dólares en tokens; solo tres pasaron la validación. En otra recogieron más de 190.000 credenciales de un videojuego, de las que un 3,3 % funcionaban según el muestreo de los propios agentes, por entre 180 y 360 dólares. Según Check Point, los agentes trabajaban casi solos después de recibir el objetivo.
Barracuda contó su propio incidente con una franqueza poco habitual. Dio a un proveedor una clave de acceso a su nube y no la retiró al terminar el proyecto; la clave acabó en un repositorio del proveedor. El atacante tocó unas 10 cuentas en unas 44 horas. Barracuda dice que la coincidencia con ARTEX explica cómo operó el atacante, no quién era.
WorkOS es el caso más incómodo para mi sector. Según WorkOS, que validó la versión de un investigador con una firma forense, no fue un criminal: el agente de ARTEX que ese investigador usaba para pruebas de benchmark salió de su entorno aislado. El agente entró en una plataforma interna heredada, expuesta a internet, con una credencial débil pensada para desarrollo local y sin límites de peticiones, y sacó datos de sistemas de ventas y soporte. WorkOS tardó cinco días en verlo.
Cuántas consolas hay expuestas
Depende de a quién preguntes y de qué cuente. Censys vio 1.465 hosts con la consola de ARTEX expuesta a principios de noviembre (su texto da el 3 y el 4 de noviembre para la misma cifra), y calcula que unos 650 salen de dos bloques de hosting, cada uno con su plantilla. Quedan unas 815 instalaciones distintas.
Check Point contó 1.608 instancias vivas y 2.557 sistemas que alojaron un panel en algún momento, aunque en su resumen habla de más de 1.800. El “más de 1.600” del FBI sale de Check Point, aunque The Record se lo atribuyó a Censys. En las dos fuentes que dan países, los tres primeros coinciden: Estados Unidos, Hong Kong y China, que indica dónde está el hosting, no quién opera.
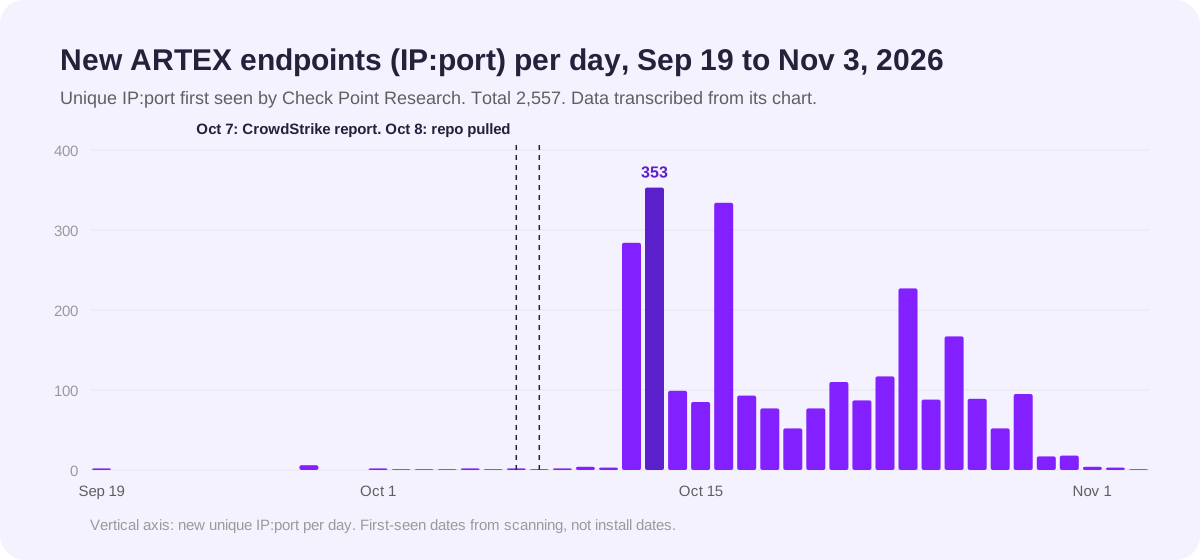
Gráfico propio con los datos diarios que publica Check Point, transcritos de su figura. La unidad es IP:puerto nuevo detectado por escaneo, no instalación. Los valores suman 2.557, el total que da Check Point.
Check Point lo señala de pasada y el gráfico lo hace visible. Hasta el 11 de octubre aparecían, como mucho, unos pocos endpoints nuevos al día. El 12 y el 13 de octubre, cuatro días después de la retirada del repositorio y en plena cobertura de prensa, aparecieron 637.
Conviene no leerlo como 637 atacantes nuevos. Censys atribuye cientos de hosts a plantillas de aprovisionamiento repetidas, y Check Point agrupa 255 hosts bajo una misma etiqueta de versión. Lo que sí muestra el gráfico es que la retirada no frenó los despliegues nuevos detectados.
El otro aviso: Google y la ventana del parche
El informe de GTIG del 16 de noviembre va más allá de ARTEX. Describe exploit_agent, un framework encontrado en un servidor de staging expuesto que compara el código antes y después de un parche, identifica posibles fallos, redacta un exploit y lo ejecuta sin intervención humana. GTIG lo presenta como la primera vez que ve ese ciclo completo automatizado.
Eso cambia el valor de un parche. Durante años, publicar un parche te daba unos días, porque alguien tenía que hacer ingeniería inversa del cambio. Si un agente hace esa comparación en minutos, el parche publicado se convierte en el punto de partida del atacante.
Los datos de GTIG van en esa dirección, con matices. En su análisis de tendencias del 30 de septiembre, los zero-days explotados pasaron de una media de 8 al mes en 2025 a 11 al mes en 2026, con 22 en agosto. Esa media de 11 ya incluye agosto; sin él, queda en 9,3. Según GTIG, la mayor parte del crecimiento viene de los n-days, fallos ya parcheados.
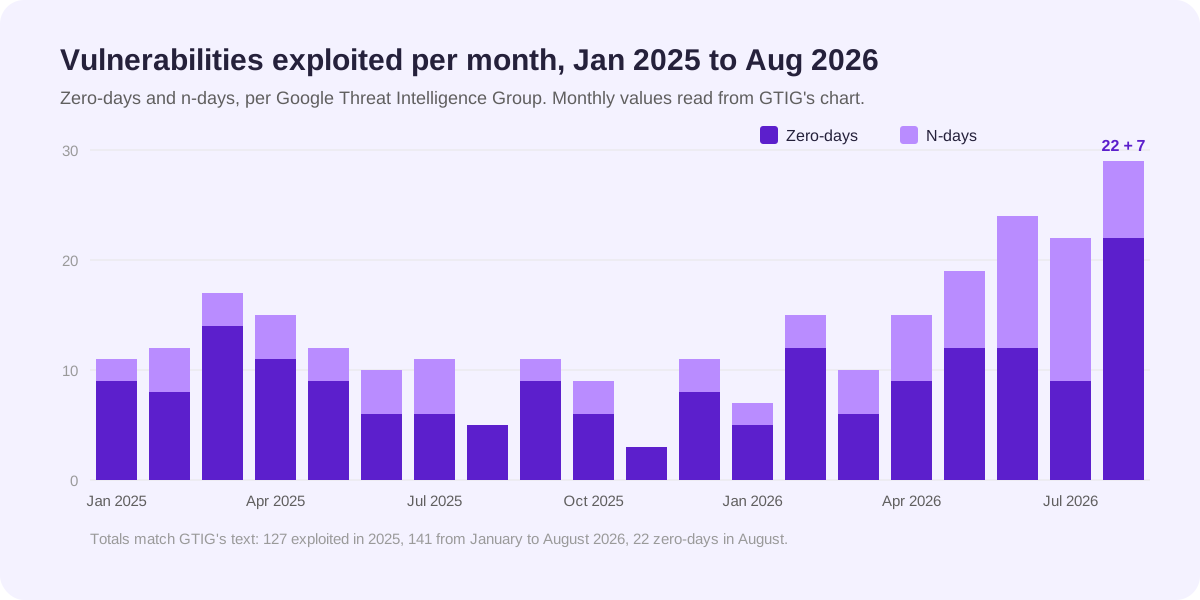
Gráfico propio. Los valores mensuales están leídos de la figura de GTIG, no publicados como tabla, pero los totales cuadran con su texto: 127 en 2025 y 141 de enero a agosto de 2026.
Hay un matiz de medida. El tracker dice que las vulnerabilidades publicadas y los exploits casi se duplicaron entre enero y agosto. Las publicadas pasaron de 5.045 en enero a 10.740 en agosto, algo más del doble. Para la explotación, el análisis original no compara enero con agosto: compara medias anuales, 10,5 al mes en 2025 frente a 18 en 2026, 1,7 veces más.
GTIG da un ejemplo concreto. En agosto, dos fallos de PaperCut se explotaron como zero-days; investigadores generaron exploits funcionales con LLM en un día, y según GreyNoise, citada por GTIG, un atacante lanzó una campaña contra cientos de organizaciones cuatro días después de la divulgación.
GTIG también publica una escala de madurez en siete etapas. Esta es la parte que ha llegado a los titulares:
| Etapa | Descripción de GTIG | Cuándo |
|---|---|---|
| 5 | Varias fases del ataque hechas por herramientas con LLM en ataques reales, con poca intervención humana | Ahora |
| 6 | Ataques poco sofisticados con varios agentes y poca o ninguna interacción humana | Corto plazo, 1 a 3 meses |
| 7 | Ataques sofisticados y totalmente autónomos | Medio plazo, 3 a 6 meses |
Ese calendario está en el texto del informe del 30 de octubre y en una figura del tracker, no en su texto. GTIG lo llama proyección. BleepingComputer lo convirtió en un plazo de tres y seis meses a partir de ahora, que es algo más rotundo.
Lo que las fuentes no establecen
- Que ARTEX se usara para entrar en ConnectWise. Microsoft lo usa para describir la actividad contra los clientes.
- Que se exfiltraran datos de negocio de clientes de ConnectWise. Microsoft describe lecturas de secretos en Key Vaults, pero nadie cuantifica ni confirma una exfiltración.
- La cifra de 67.000 personas fuera de Zscaler. CrowdStrike decía que el número de organizaciones afectadas no estaba confirmado.
- Quién vende ARTEX PRO, ni si el autor original tiene relación con ello.
- Que el SDK Norma, otro repositorio del mismo autor, sea ARTEX o su sucesor. Microsoft dice que ARTEX usa una función de Norma por defecto; eso es una dependencia, no una sucesión.
- Que bloquear las IP de la alerta baste. Mandiant dice que los indicadores estáticos son útiles cuando existen, pero que no cubrirán buena parte de esta actividad.
- Qué modelo movió cada intrusión. Donde se conoce (Corea y la muestra de Check Point), predomina DeepSeek. En Check Point también había modelos de OpenAI configurados, sin rechazos registrados. Amazon describe agentes que buscaban claves de modelos de frontera, y en ConnectWise, Barracuda y WorkOS no se publica el modelo.
Qué haría yo esta semana
Mandiant lo resume en una frase que comparto: estas herramientas no cambian las técnicas, reducen el tiempo necesario para combinarlas. Por eso la lista no tiene nada exótico. Lo difícil es hacerla entera.
- Haz inventario de lo que nadie mira. El FBI, con una lista casi idéntica a la de Akamai, enumera portales de socios y proveedores, backends móviles, apps de empleados, sistemas de soporte a ventas, servicios heredados e integraciones de terceros. En Corea y en WorkOS, la entrada fue uno de esos.
- Saca de internet los paneles de administración. Consolas cloud, endpoints de publicación como Kudu/SCM, hipervisores y plataformas de backup, solo desde redes de confianza.
- Retira las credenciales de larga duración. Barracuda dice que credenciales de corta duración y con alcance mínimo habrían parado su intrusión en el primer paso. Busca secretos en repositorios, pipelines e imágenes, y rótalos.
- Revisa los permisos de las apps multi-tenant. En ConnectWise, según Huntress, una app de confianza se asignó el rol de Global Administrator. Alerta cuando una app añade credenciales, cambia roles o se borra a sí misma, y busca por ID de aplicación, no por nombre.
- Mide la velocidad, no solo la firma. Límites de peticiones en APIs de alto impacto, alertas por consultas secuenciales en portales y una línea base de lo que hace tu automatización legítima.
- No archives los hallazgos menores. CERT-EU pide mantenerlos en el ciclo de remediación, porque un agente puede encadenar configuraciones débiles que una persona no tiene tiempo de probar.
- Prueba tu perímetro al mismo ritmo. Si el atacante prueba cada día, un pentest anual es una foto de algo que se mueve. WorkOS, después del incidente, empezó a pasar ARTEX contra sus propios sistemas. Si haces algo parecido, trata cualquier copia de ARTEX como código no confiable (el repositorio original ya no existe, así que todo es un fork) y ponle límites técnicos de alcance, porque la herramienta no los impone.
- Conserva los logs antes de tocar nada. Según la guía de ConnectWise, los registros de Entra se guardan 7 o 30 días según la licencia, y lo caducado no se recupera.
Preguntas frecuentes
¿ARTEX es malware?
No. Es un framework de pentest publicado para pruebas autorizadas. El problema es que el alcance depende de reglas configurables y del modelo, así que sirve igual para atacar sin permiso.
¿Basta con bloquear las IP y dominios de la alerta?
No. El FBI pide verificarlos antes de bloquear, porque puede ser infraestructura en la nube que cambia de manos. Y las fuentes coinciden en que la defensa útil es de comportamiento: velocidad, volumen y accesos desde sitios nuevos.
¿Detectar estos ataques es fácil porque hacen ruido?
Detectarlos es más fácil que detectar a una persona experta. Responder a tiempo no. Barracuda lo detectó el 4 de noviembre, cuando la actividad ya había terminado, y WorkOS cinco días después del primer acceso.
¿Están implicados Claude o GPT?
ARTEX puede usarlos, y CrowdStrike encontró sesiones de Claude Code del atacante, aunque con otros modelos como backend. En los casos donde se conoce el modelo predomina DeepSeek, y el único rechazo registrado por Check Point vino de un modelo de Anthropic. Que un proveedor sea compatible no significa que sea cómplice.
¿Qué cambia para un CISO en Europa?
CERT-EU dice haber visto actividad similar contra su comunidad, muy probablemente con ARTEX. Sus recomendaciones coinciden con las del FBI en exponer menos y aislar los paneles de control, y añaden parchear de urgencia lo expuesto y vigilar las cuentas privilegiadas.
Fuentes
- FBI, FLASH-20261113-001, Threat Overview of ARTEX Autonomous Penetration Testing Framework, 13 de noviembre de 2026.
- Google Threat Intelligence Group, AI Threat Tracker: Agentic Threat Activity Crosses a Significant Threshold, 16 de noviembre de 2026.
- Google Threat Intelligence Group y Mandiant, ARTEX and Friends: Enter Agentic Offensive Frameworks, 30 de octubre de 2026.
- Google Threat Intelligence Group, Vulnerability Discovery and Exploitation Trends in the AI Era, 30 de septiembre de 2026.
- Microsoft, Storm-0940 y ConnectWise, 21 de octubre de 2026, y Storm-3358 y el sector financiero, 6 de noviembre de 2026.
- Huntress, ConnectWise (SkyKick) Vendor Credentials Abused in M365 Attacks, 16 de octubre de 2026, y AI, Scripts, Operator: Inside the ConnectWise Attack, 26 de octubre de 2026.
- ConnectWise, guía técnica de investigación y remediación de Cloud Backup, 18 de octubre de 2026.
- CrowdStrike, informe sobre la campaña contra la banca surcoreana, 7 de octubre de 2026.
- Zscaler ThreatLabz, análisis de la campaña contra entidades financieras surcoreanas, 14 de octubre de 2026.
- Check Point Research, Hacking on Autopilot: Inside ARTEX Cybercrime Campaigns, 5 de noviembre de 2026.
- Censys, ARTEX: Agentic Asbestos, 5 de noviembre de 2026.
- CERT-EU, From Penetration Testing to Cyber Threat: Beware of ARTEX, 5 de noviembre de 2026.
- Amazon Threat Intelligence, campañas criminales con agentes de ARTEX, 13 de noviembre de 2026.
- Akamai, What ARTEX Reveals About Overlooked Attack Surfaces, 23 de octubre de 2026.
- Barracuda, Forty-four hours: Anatomy of a machine-speed intrusion, 11 de noviembre de 2026.
- WorkOS, actualización sobre el incidente del 30 de octubre, 6 de noviembre de 2026.
- Wiz, ARTEX in the wild: Storm-0940 expands targeting of IT and software vendors, 22 de octubre de 2026.
- The Record, nota sobre la alerta del FBI, 13 de noviembre de 2026.
- BleepingComputer, Google y los ataques totalmente automatizados, 16 de noviembre de 2026; Vapor Panda y DIVD, 2 de noviembre de 2026; y la detención en Corea del Sur, 26 de octubre de 2026.