¿Quieres ser un DevSecOps? ¡Pues Necesitas Este Stack de Herramientas para Serlo!
Qué ejecutar en cada etapa del pipeline (secretos, SAST, SBOM, imagen, IaC, admisión, DAST, runtime), qué debe bloquear y un workflow mínimo.
3 publicaciones con esta etiqueta
Qué ejecutar en cada etapa del pipeline (secretos, SAST, SBOM, imagen, IaC, admisión, DAST, runtime), qué debe bloquear y un workflow mínimo.
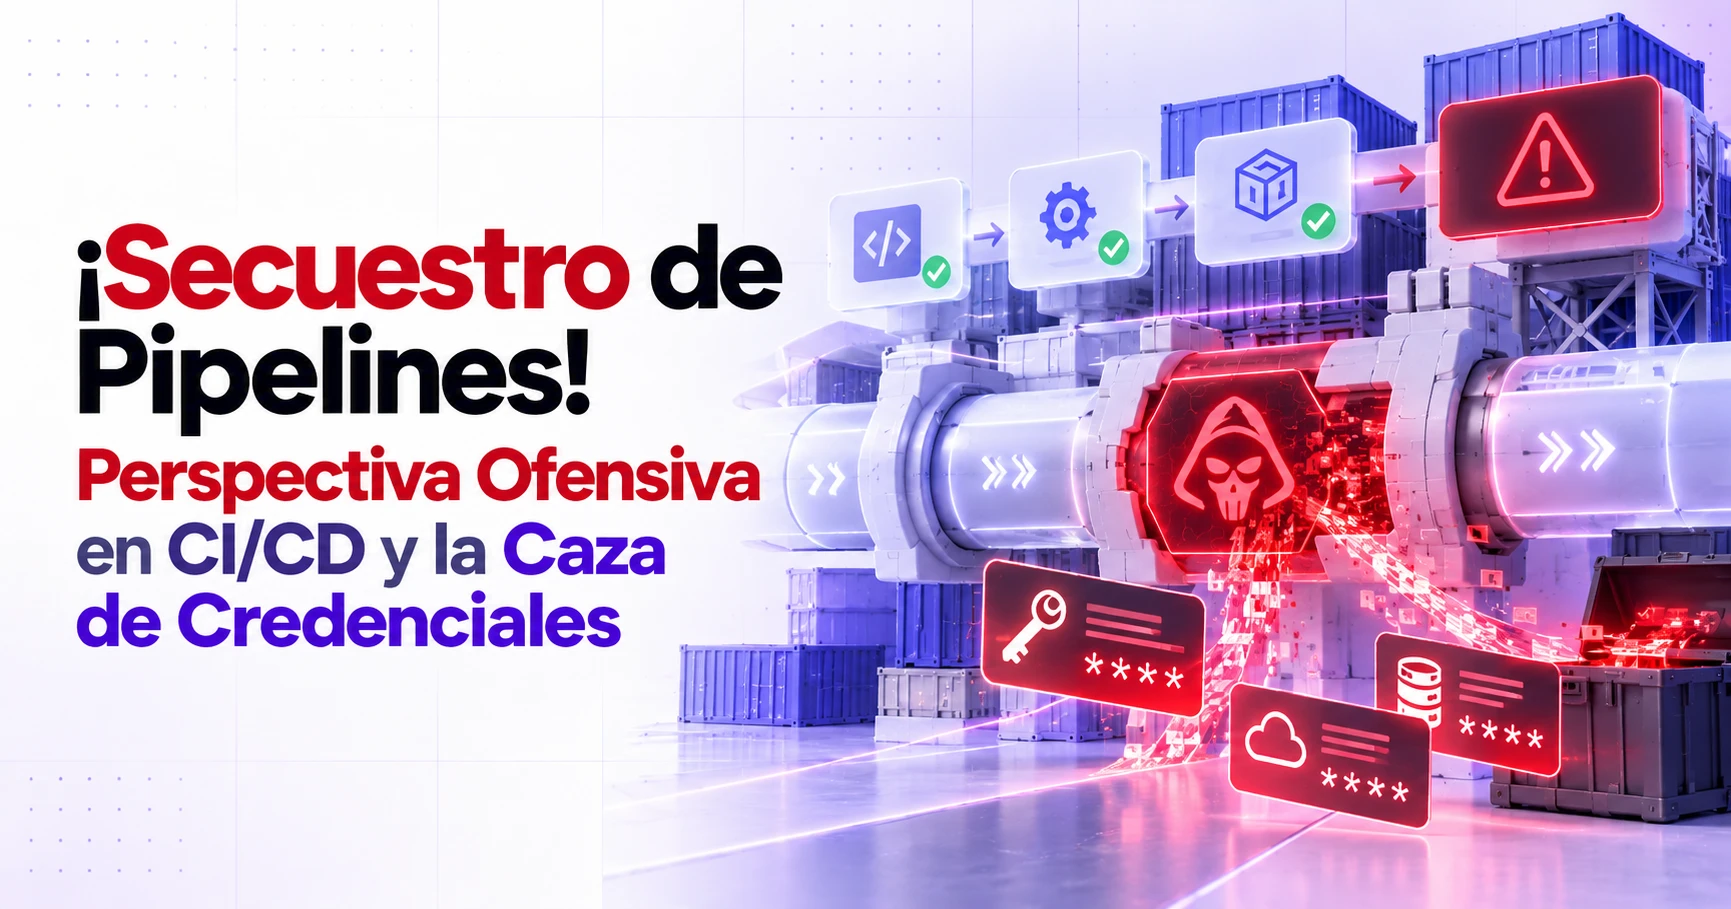
Cómo se roban credenciales desde un runner de CI/CD y cómo cerrar la puerta con OIDC, pinning por SHA y verificación en admisión.
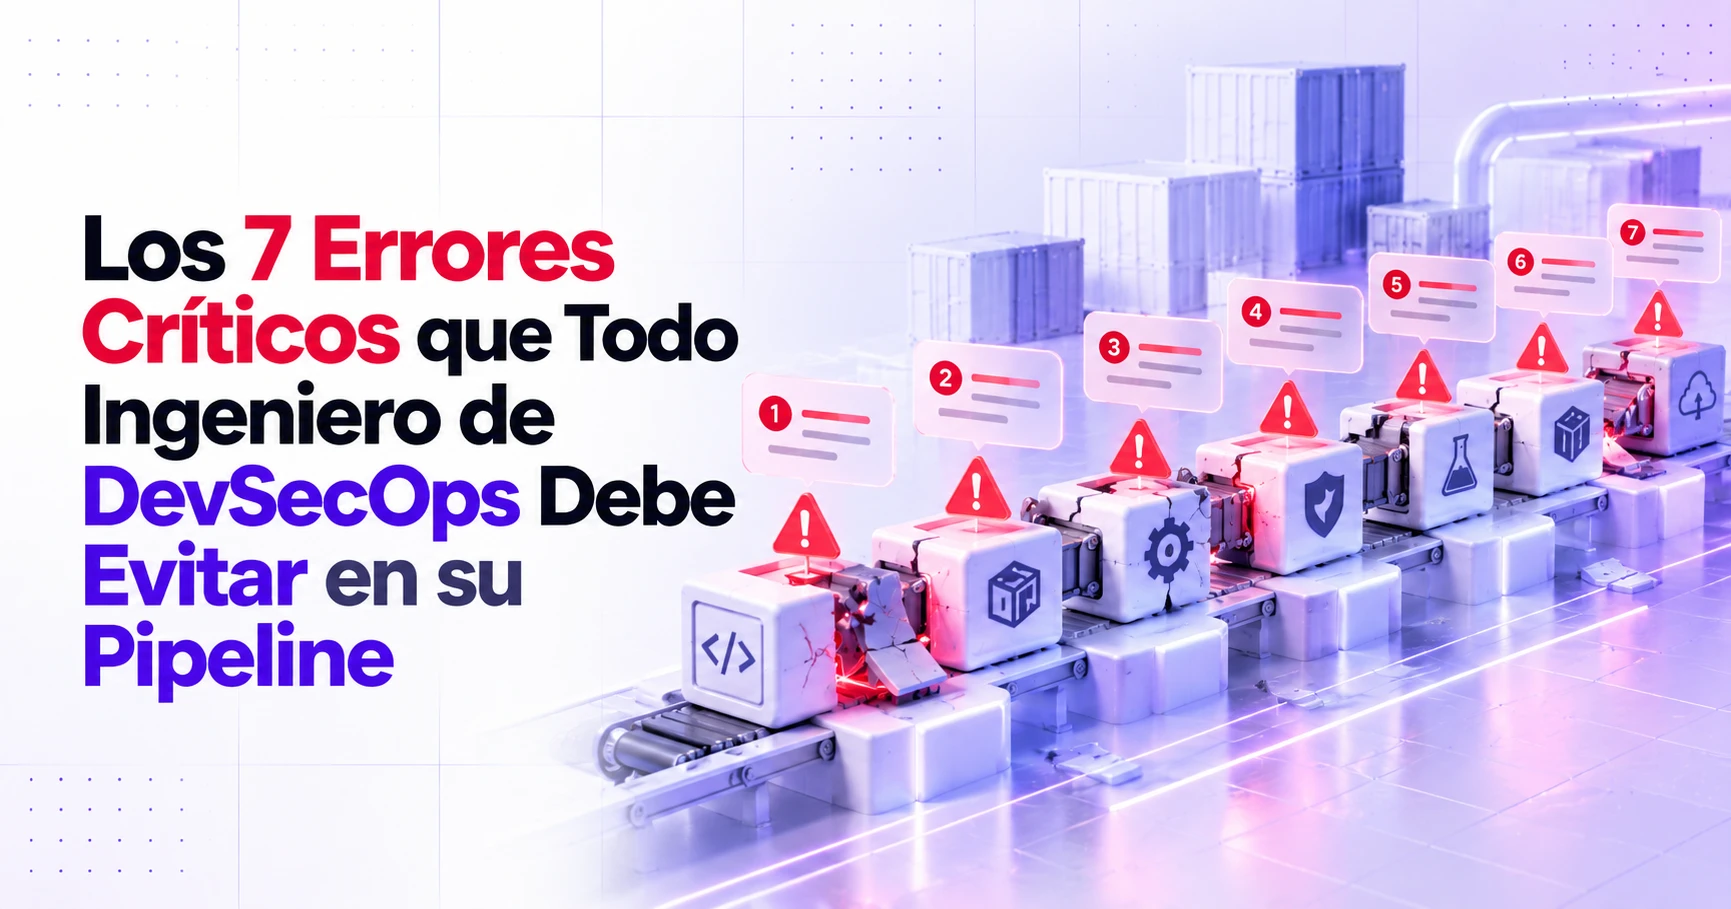
Siete fallos de pipeline y su corrección: Semgrep en la PR, gate de Snyk, CVSS con EPSS y KEV, Actions fijadas, gitleaks, OIDC y ZAP en staging.