WFX Phantom: el ladrón de secretos de GitHub Actions que borra su rastro
Desde el 10 de noviembre de 2026, alguien usa tokens de GitHub robados para meter un ladrón de secretos en los repositorios donde esos tokens pueden escribir. No explota ningún fallo de GitHub Actions. Usa credenciales válidas y hace lo que haría un desarrollador: abrir un pull request y subir un commit.
El 12 de noviembre, StepSecurity publicó el análisis de la campaña, a la que llama WFX Phantom. Lo que sigue es mi lectura de ese informe: qué hace el ataque, qué parte está medida y qué parte no, y qué haría yo esta semana si tuviera repositorios con CI.
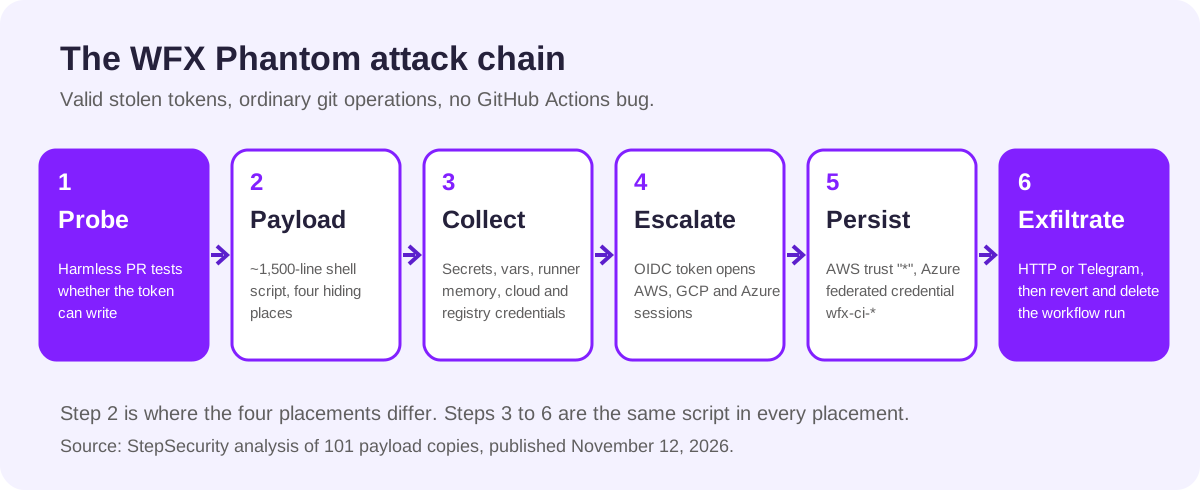
Diagrama propio, dibujado a partir del informe de StepSecurity. No es una captura ni una imagen del atacante.
Qué ha pasado exactamente
StepSecurity describe una red de cuentas de GitHub comprometidas. Cada una abre un pull request aparentemente inofensivo y, si el token puede escribir, sube después un script de shell que se ejecuta en GitHub Actions. El script roba los secretos y el atacante revierte el commit y borra la ejecución, normalmente en menos de un minuto.
La escala es lo que llama la atención. A las 07:40 UTC del 12 de noviembre, la búsqueda de GitHub devolvía más de 63.000 pull requests de sonda, cerca del 90 % todavía abiertos. Según StepSecurity, una sonda no es el ladrón en sí. El script solo se sube donde los permisos del token y la configuración del repositorio lo permiten, que son miles de repositorios y no los 63.000.
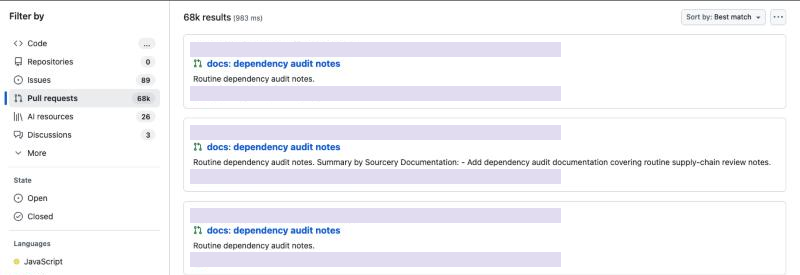
Captura real de la búsqueda pública de pull requests de GitHub, tomada el 16 de noviembre de 2026 (68 mil resultados, abiertos hace tres días). Ocultré los nombres de las cuentas y repositorios de terceros. Es mi comprobación del recuento, no el dato de StepSecurity del día 12.
Hay un dato de contexto que conviene tratar con cuidado. En 173 de esos pull requests, abiertos desde 19 cuentas, GitHub registra que la petición pasó por la GitHub App de Fly.io. StepSecurity dice que no ha establecido cómo se obtuvieron los tokens y que no tiene pruebas de una brecha en la infraestructura de Fly.io. Yo tampoco las tengo. Lo único defendible hoy es que hubo tokens emitidos a esa aplicación en uso por parte del atacante.
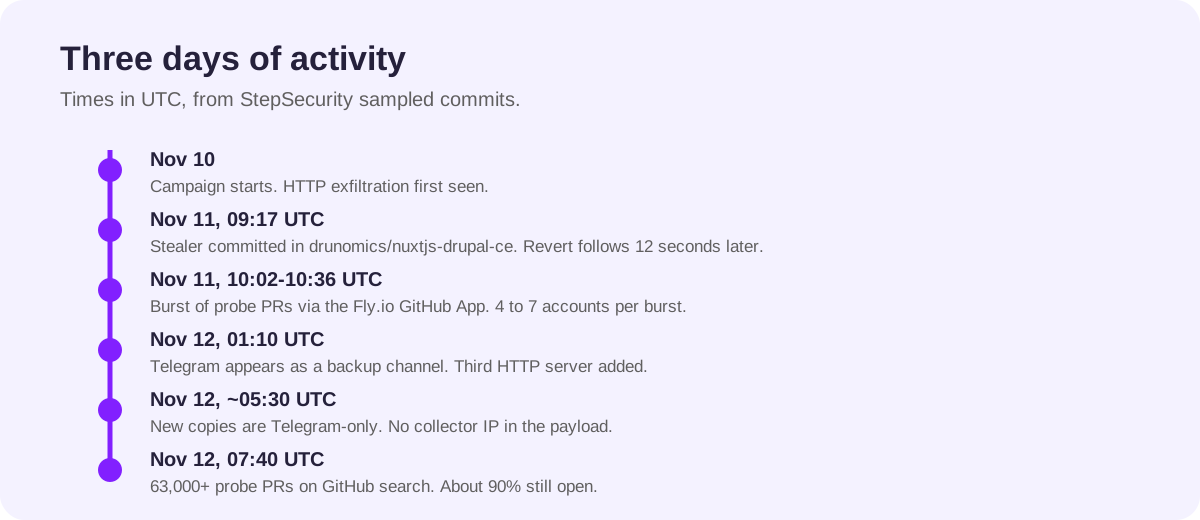
Diagrama propio con las horas (UTC) que publica StepSecurity a partir de sus muestras.
Cómo entra: una sonda, un payload y cuatro escondites
El primer paso es una sonda. El atacante abre un pull request titulado docs: dependency audit notes, desde la rama wfx-docs, que añade un único archivo, docs/wfx-audit.md, con dos líneas. El archivo es idéntico byte a byte en todos los pull requests que StepSecurity revisó. No hace nada por sí mismo. Solo confirma que el token puede escribir.
Esto tiene una consecuencia práctica. Si encuentras ese pull request, la cuenta que lo abrió está comprometida, aunque no haya pasado nada más.
El segundo paso es el payload: un único script de shell de unas 1.500 líneas, subido de cuatro maneras distintas.
| Mensaje del commit | Qué cambia |
|---|---|
ci: refresh build cache | Añade dos pasos a un workflow existente, uno que pasa los tokens internos y otro con un nombre inocente como Restore cache x9xx que contiene el script. |
ci: refresh build cache | Pega el script al final de un shell script que el workflow ya ejecuta, como update.sh o tests/retry_env.sh. |
chore: add dependency audit workflow | Crea un workflow nuevo, build-audit-<6 caracteres>.yml, en una rama temporal chore/<8 caracteres>. |
chore: add ci helper | Dos commits: un script oculto .ci-<6 caracteres>.sh en la raíz y una edición de package.json para que un script de npm lo ejecute primero. |
El primer método es, con diferencia, el más común. La búsqueda de commits de GitHub devuelve más de 21.000 commits con el mensaje ci: refresh build cache entre el 10 y el 12 de noviembre, según el informe.
Los dos últimos métodos merecen una pausa. En el segundo, el archivo de workflow no cambia, así que una revisión que solo mira el YAML no ve nada. En el cuarto, el gancho de npm también se ejecuta en un portátil de desarrollo, no solo en el runner. En las muestras de StepSecurity, el script enganchado fue postinstall en 11 casos, build en dos y test en uno.
Qué roba y cómo llega más allá del repositorio
El script tiene interruptores por función al principio y cuatro etapas: recolectar, escalar, persistir y exfiltrar.
Recolecta los secretos y variables del repositorio con ${{ toJSON(secrets) }} y ${{ toJSON(vars) }}, el GITHUB_TOKEN del trabajo y la capacidad de pedir tokens de acceso a la nube. Lee también la memoria del proceso Runner.Worker, que contiene todos los secretos del trabajo ya descifrados, incluidos los que el workflow nunca pidió. Por eso las variantes escondidas en un script de shell o en un gancho de npm roban secretos sin tocar el workflow.
Además toma las variables de entorno de cada proceso, archivos de credenciales de AWS, Azure, GCP, Docker, Kubernetes, npm, PyPI, SSH y Vault, claves de proveedores de IA y de agentes de código, y, en runners propios, las credenciales de los metadatos de la instancia. También guarda una copia del repositorio, su historial reciente y los artefactos recientes.
Escala con el token OIDC del trabajo. Ese token existe para que un workflow inicie sesión en la nube sin guardar claves. El script lo usa para abrir sesiones en AWS, GCP y Azure, encadenar otros roles de AWS que aparezcan en el repositorio, suplantar cuentas de servicio de GCP y reutilizar tokens de refresco de la CLI de Azure para llegar a Microsoft Graph y Key Vault.
Persiste con tres mecanismos pensados para sobrevivir a una rotación de credenciales:
- Checks falsos. Puede marcar como superados los checks obligatorios de un repositorio, lo que dejaría pasar un commit por la protección de ramas. StepSecurity dice que ninguna de las 101 copias que examinó lo tenía activado.
- Un rol de AWS abierto. Reescribe la política de confianza de un rol con
"Principal": {"AWS": "*"}e intentaiam:CreateAccessKey. El elemento Principal es justo lo que decide quién puede asumir el rol. - Una puerta trasera en Azure. Añade una credencial federada llamada
wfx-ci-<n>a las aplicaciones de Azure AD. A partir de ahí, los workflows del repositorio comprometido pueden iniciar sesión en Azure sin ningún secreto guardado. Así funciona la federación de identidades de carga de trabajo, usada aquí a favor del atacante.
Exfiltra todo en un único archivo gzip. El código soporta varios canales, incluidos tres que usan la propia infraestructura de GitHub (la caché de Actions, el resumen del paso y un artefacto wfx-loot-<id>), pero estaban desactivados en todas las copias que StepSecurity analizó.
El cambio a Telegram que rompe las listas de IP
Este es el detalle que más me interesa para defensa. De las 101 copias examinadas, la configuración de entrega fue esta:
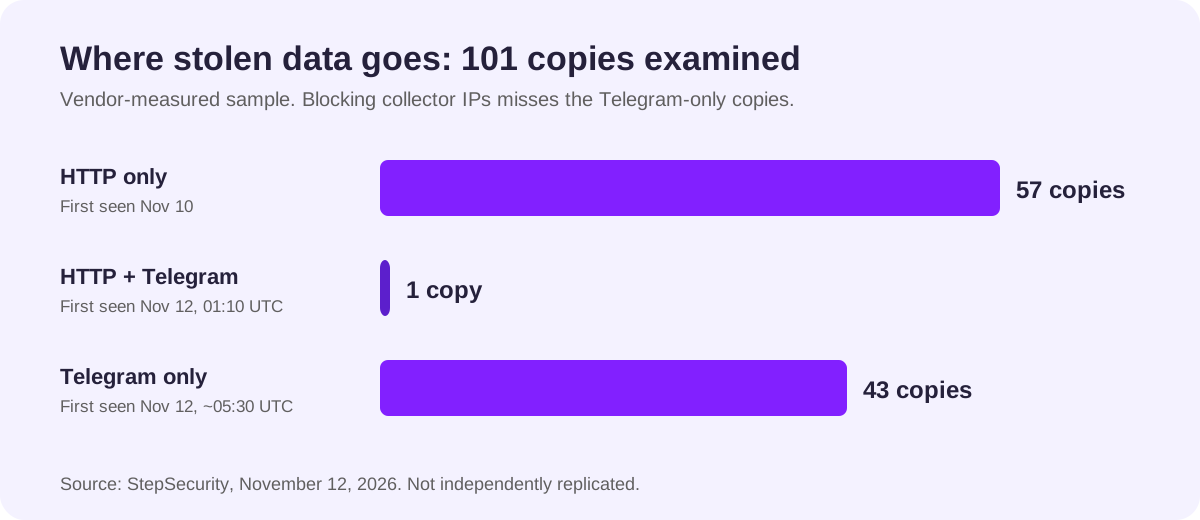
Diagrama propio. Las cifras son de StepSecurity, medidas sobre su propia muestra. No hay una réplica independiente.
Las primeras copias enviaban un POST HTTP a servidores con IP desnuda en el puerto 8080: 194.150.166[.]244 (54 copias) y 18.143.168[.]96 (3 copias). El 12 de noviembre a las 01:10 UTC aparece Telegram como respaldo de un tercer servidor, 153.75.82[.]159. Desde cerca de las 05:30 UTC, las copias nuevas suben los datos con sendDocument a api.telegram.org a través de cinco bots y la dirección de callback queda en 127.0.0.1, un callejón sin salida. Todas las copias que StepSecurity muestreó entre las 07:00 y las 07:40 UTC usaban esa configuración.
La lección es simple. Una lista de bloqueo construida con las IP del 10 de noviembre no detiene las copias más nuevas. Una lista de destinos permitidos sí detiene ambas, porque ni una IP desnuda ni api.telegram.org forman parte de una compilación normal.
Cómo se limpia: la ejecución borrada es la pista
Cuando el workflow arranca, el atacante sube un commit de reversión, ci: restore (a veces seguido de ci: cleanup), y borra la ejecución del workflow con sus logs.
En drunomics/nuxtjs-drupal-ce, el ladrón se subió a la rama por defecto a las 09:17:23 UTC del 11 de noviembre. Doce segundos después llegó un ci: restore, empujado por la cuenta bot del proyecto. El historial de Actions salta de la ejecución 1963 a la 1965. Falta la 1964, la que corrió el commit inyectado.
En zerosoul/rc-bullets pasa lo mismo con las ejecuciones 62, 63 y 64. El despliegue de Pages corre npm install en cada push, y eso dispara el gancho.
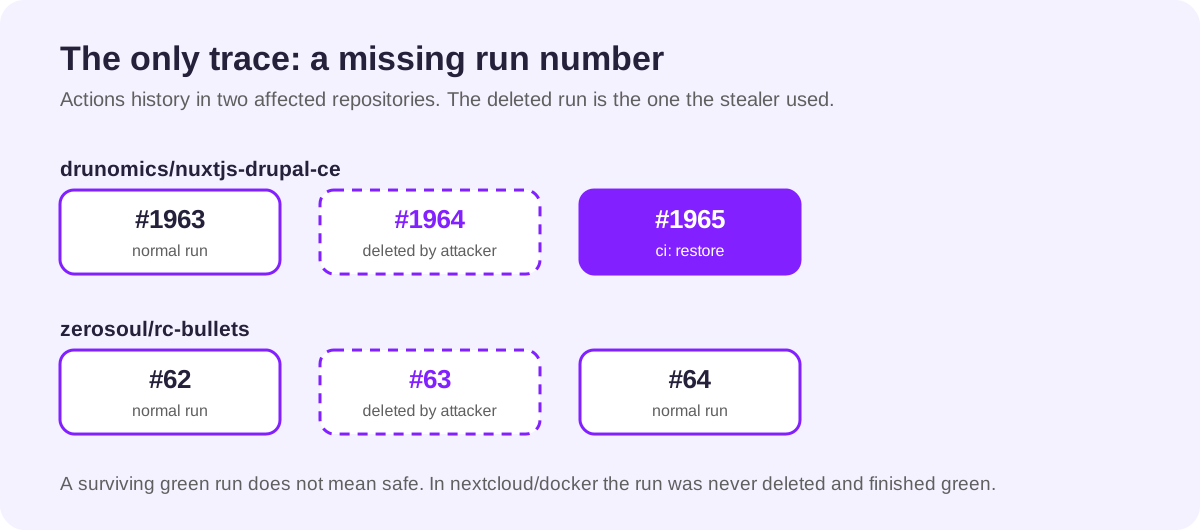
Diagrama propio. Reproduce los números de ejecución que cita StepSecurity, sin mostrar capturas de terceros.
Un hueco en la numeración es, según StepSecurity, la señal más fiable de que el script se ejecutó. Pero la ausencia de hueco no prueba que estés a salvo. En nextcloud/docker (7.400 estrellas), el script pegado en update.sh se ejecutó tres segundos después del commit y la ejecución nunca se borró. Un desarrollador de Nextcloud revirtió el commit 27 minutos más tarde. El trabajo terminó en verde.
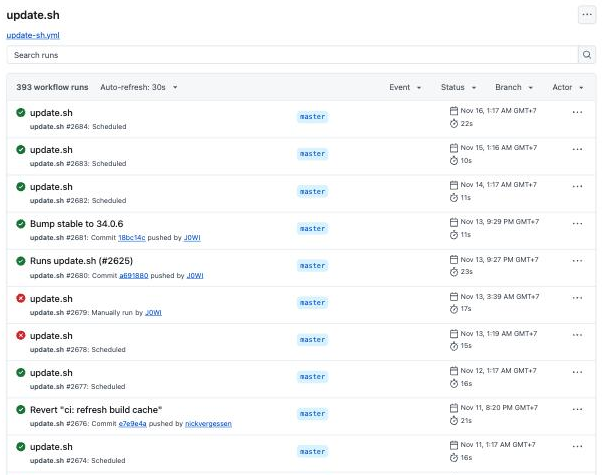
Captura real de la lista pública de ejecuciones de update.sh en nextcloud/docker, tomada el 16 de noviembre de 2026. La 2676 es el revert de ci: refresh build cache y la lista salta de la 2677 a la 2674.
Aquí hay un matiz que verifiqué por mi cuenta. StepSecurity escribió el 12 de noviembre que la ejecución 2675 sobrevivió. El 16 de noviembre, la lista pública ya no la muestra. No sé cuándo ni quién la eliminó, y no hay base para atribuirlo al atacante: pudo borrarla el propio proyecto después. Es un buen recordatorio de que el log de una ejecución no es evidencia duradera. Si te toca, exporta lo que necesites mientras exista.
Como la ejecución sobrevivió, su log público muestra lo que el script informa de sí mismo:
memscan_files 3
gcp_gcloud_auth_empty
gcp_live token=0 projects=0 gcloud=0
selfhosted_collected
az_graph_token_fail
oidc_discovery arn=none gcp=none azure=none
archive_bytes 8971
exfil_no_runtime_vars
Se lee así: leyó secretos de la memoria del runner, recogió datos extra porque el trabajo corría en un servidor propio de Nextcloud, y empaquetó todo en un archivo de 8.971 bytes. No aparece ningún mensaje de reintento, así que la primera subida a 194.150.166[.]244 funcionó. Sobre este caso concreto, StepSecurity no dice qué se robó ni si hubo daño, solo qué reporta el script.
Qué no establece el informe
Para separar análisis de resumen, estos son los límites que yo pondría a lo que se sabe hoy:
- Es un único análisis de un proveedor. Las cifras (63.000 sondas, 21.000 commits, 101 copias, 57/1/43) las mide StepSecurity y no tengo una réplica independiente.
- Una sonda no es un compromiso. Que haya 63.000 pull requests de sonda no significa 63.000 repositorios con el script. El propio informe dice que son miles.
- El origen de los tokens no está claro. No se ha establecido cómo se obtuvieron. El vínculo con la app de Fly.io está registrado en la API de GitHub para 173 pull requests, y nada más.
- No hay atribución a un actor. Algunos repositorios también aparecieron en la oleada de GhostAction de octubre, y un commit incluye una tarea oculta de VS Code que recuerda a la campaña PolinRider. El informe aclara que ninguno de los solapamientos prueba un único actor.
- Impacto en paquetes limitado y concreto. Tres versiones publicadas llevan el script. Es un conjunto pequeño, y WebdriverIO confirmó que ninguna de sus versiones se vio afectada.
Qué haría yo esta semana
El informe propone una lista de respuesta. Esta es mi versión, ordenada por urgencia.
1. Averigua si te tocó. Busca pull requests con el título docs: dependency audit notes y ramas wfx-docs o chore/<8 caracteres>. Busca commits desde el 10 de noviembre con ci: refresh build cache, ci: restore, ci: cleanup, chore: add ci helper o chore: add dependency audit workflow. Para cada resultado, abre la pestaña Actions y mira si falta un número de ejecución justo después. Anota qué cuenta hizo el commit: sus tokens están robados.
También puedes revisar el registro de auditoría de la organización para ver quién borró ejecuciones y cuándo.
2. Si el script corrió, rota todo lo que el trabajo podía ver. Todos los secretos del repositorio, del entorno y de la organización, no solo los que el workflow nombra, porque el escaneo de memoria recoge el resto. También los tokens de publicación de npm y PyPI y los accesos a la nube. En runners propios, rota además las credenciales del propio host.
3. Quita la persistencia, porque rotar no basta.
- AWS: busca políticas de confianza con
"Principal": {"AWS": "*"}y claves de acceso de IAM creadas desde el 10 de noviembre. En CloudTrail, miraAssumeRoleWithWebIdentityoAssumeRolecon nombre de sesiónwfx-, seguido deCreateAccessKeyoUpdateAssumeRolePolicy. - Azure: lista las credenciales federadas de tus registros de aplicación y borra las llamadas
wfx-ci-*. - GCP: revisa las llamadas a
GenerateAccessTokenySignJwthechas desde tu pool de identidad de carga de trabajo de GitHub. - Vault y Kubernetes: revisa los inicios de sesión con tokens emitidos por
token.actions.githubusercontent.com. - GitHub: borra las ramas
wfx-docsychore/*, cierra las sondas y comprueba que ningún commit se haya fusionado gracias a un check marcado como superado.
4. Bloquea las cuentas comprometidas. Revoca los tokens personales, las autorizaciones de aplicaciones OAuth y las claves SSH, y cierra sus sesiones. En cuentas bot, revisa si de verdad necesitan saltarse la protección de ramas. En WebdriverIO, el bot tenía ese permiso, y la misma cuenta empujó 56 commits chore: add ci helper en 28 repositorios.
5. No olvides las máquinas de desarrollo. El gancho de package.json se ejecuta en cualquier equipo que instale dependencias. La ventana fue corta, normalmente uno o dos minutos antes de la reversión, pero quien hiciera git pull y npm install en ese lapso ejecutó el script en local.
Indicadores para buscar
| Tipo | Indicador |
|---|---|
| Servidores de recolección | 194.150.166[.]244:8080/exfil, 18.143.168[.]96:8080/exfil, 153.75.82[.]159:8080/exfil |
| Telegram | api.telegram.org, sendDocument, chat -1004340163187 |
| Pull request | Título docs: dependency audit notes, rama wfx-docs, archivo docs/wfx-audit.md |
| Archivos y ramas | .ci-[a-z0-9]{6}.sh, .github/workflows/build-audit-[a-z0-9]{6}.yml, chore/[a-z0-9]{8} |
| Contenido | WF_CALLBACK, WF_CTOKEN, WF_EXFIL_*, WF_TG_BOTS, memscan_files, archive_bytes, deliver_retry |
| Nube | Credenciales federadas wfx-ci-*, sesiones wfx-*, "Principal": {"AWS": "*"} |
Los hashes de archivo sirven de poco aquí. Cada copia incrusta su repositorio de destino y nombres aleatorios, y no hay dos con el mismo hash.
Preguntas frecuentes
¿Es un fallo de GitHub Actions?
No, según StepSecurity. El atacante usa tokens válidos de cuentas reales y bots, y hace operaciones normales de git.
¿Cómo sé si el script se ejecutó en mi repositorio?
Busca un hueco en la numeración de ejecuciones de Actions justo después de un commit sospechoso. Si la ejecución sobrevivió, lee su log en busca de archive_bytes o memscan_files.
¿Basta con bloquear las tres IP?
No. Desde el 12 de noviembre, las copias nuevas envían los datos solo a Telegram y no llevan ninguna IP de recolección. Una lista de destinos permitidos para los runners cubre ambos casos.
¿Rotar los secretos es suficiente?
No. El script intenta dejar accesos que sobreviven a la rotación, como un rol de AWS abierto o una credencial federada de Azure. Hay que revisarlos y quitarlos.
¿Afecta a mis paquetes si los publico desde CI?
Puede afectar. StepSecurity lista digitalelvis/neuronai-studio 3.14.3, github.com/onuragtas/docker-env v1.0.278 y v1.0.280, y una pseudoversión de github.com/vkuznet/gocurl. Si publicas en automático, reconstruye desde un commit limpio lo que saliera entre el commit malicioso y su reversión.
Fuentes
- WFX Phantom: The GitHub Actions Secret Stealer That Deletes Its Tracks, StepSecurity, 12 de noviembre de 2026. Fuente primaria de todas las cifras y los indicadores.
- Secure use reference, documentación de GitHub.
- OpenID Connect en GitHub Actions, documentación de GitHub.
- Elemento Principal de políticas IAM, documentación de AWS.
- Federación de identidades de carga de trabajo, Microsoft Learn.