Robin y Open SWE: ¿qué ocurre entre una tarea y una pull request?
Un agente que produce un cambio de código aparentemente correcto resulta interesante. Uno capaz de investigar un repositorio, trabajar en un entorno aislado, ejecutar comprobaciones y entregar una pull request es un sistema de ingeniería mucho más relevante. Cada paso añade contexto útil y una nueva frontera que debemos comprender.
El repositorio open-swe de LangChain, presentado actualmente como Robin, permite examinar esa transición. El proyecto se describe como una fábrica de software de código abierto construida sobre Deep Agents. Tanto el nombre como la implementación evolucionan: el repositorio advierte que sigue en desarrollo activo, puede incorporar cambios incompatibles y por ahora no acepta incidencias ni contribuciones externas. Aquí analizamos su diseño documentado, no afirmamos que esté listo para producción en cualquier equipo.
La unidad de trabajo es el ciclo completo
El README de Robin describe un ciclo: el trabajo llega desde incidencias, conversaciones, pull requests o tareas programadas; el agente planifica e investiga; implementa cambios en un sandbox; después valida y entrega una pull request. La revisión, CI y los comentarios pueden dar lugar a trabajo adicional. El proyecto también describe integraciones con GitHub, Slack y Linear, modelos y proveedores de sandbox configurables, y subagentes que trabajan en paralelo.
Esa secuencia importa más que una captura de una prueba de rendimiento. Un cambio debe encajar con el repositorio, sus pruebas y las personas que lo mantienen. Una tarea aparentemente pequeña puede afectar a varios archivos, dependencias y supuestos operativos. Un agente útil necesita contexto para detectar esos límites y disciplina para mostrar qué ha hecho.
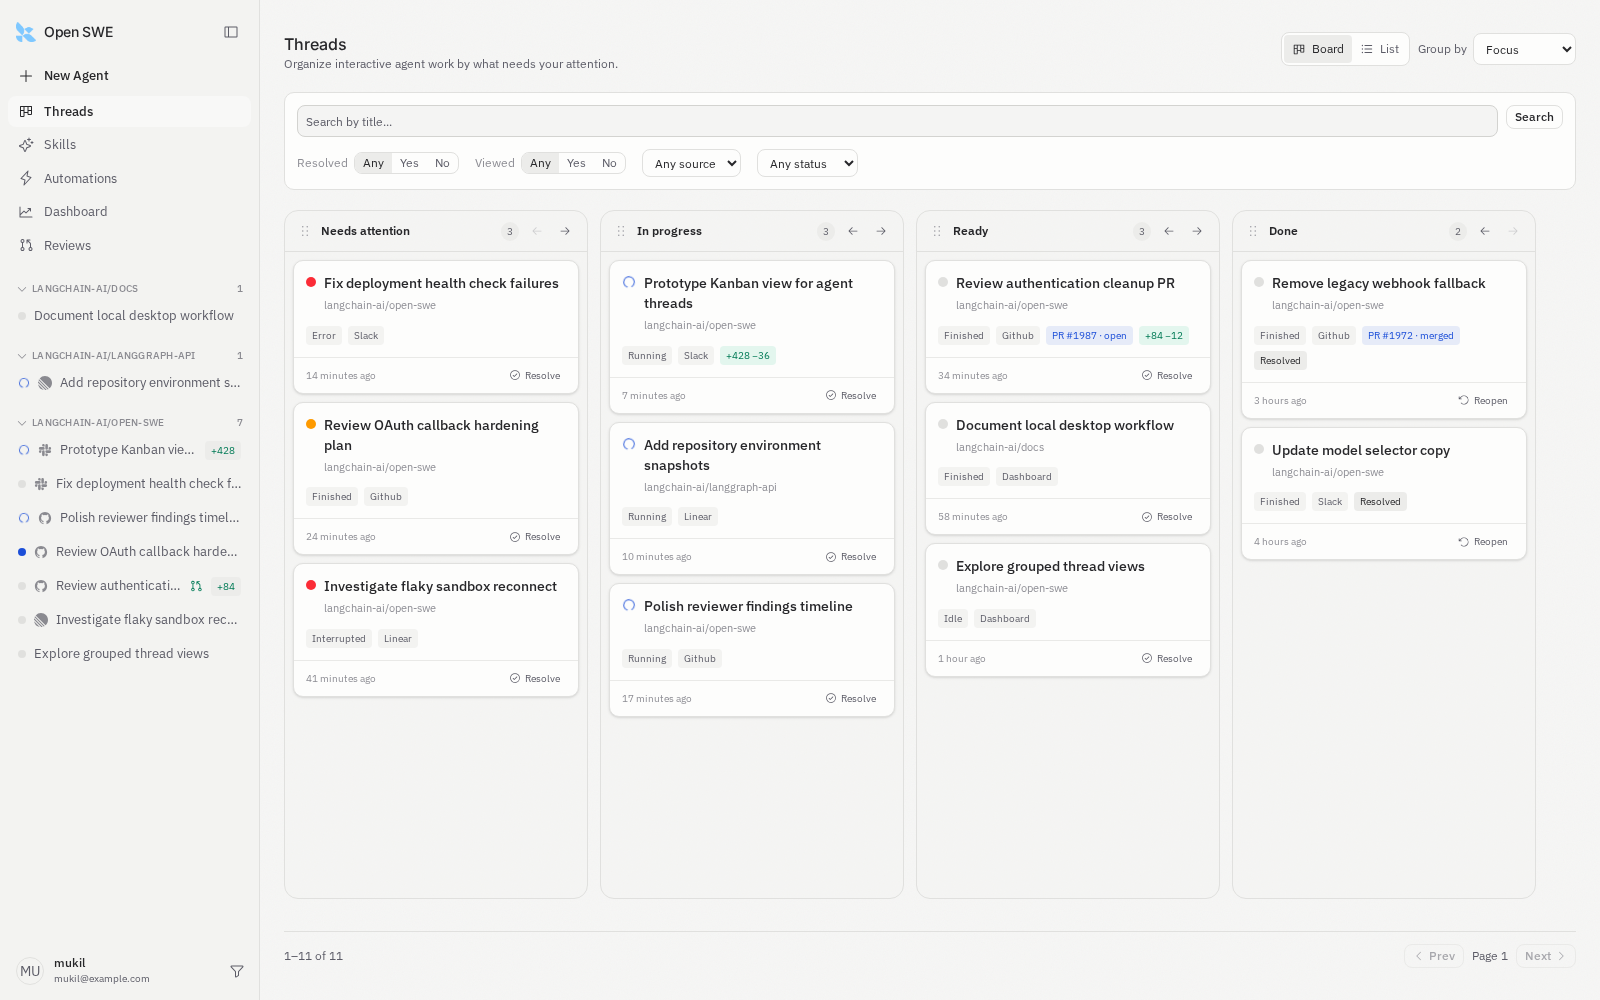
Prototipo original del proyecto en la versión fijada del repositorio; no garantiza que la interfaz desplegada actualmente sea igual. Copyright LangChain, licencia MIT.
Un sandbox es una frontera, no un escudo mágico
La configuración documentada para programar en la nube utiliza entornos Linux persistentes asociados a cada hilo. El trabajo posterior puede reutilizar ese entorno; el proyecto indica que un sandbox de programación inaccesible no se sustituye silenciosamente. La ejecución local es configurable, pero el README aclara que no ofrece el aislamiento del sandbox en la nube.
El aislamiento ayuda a separar entornos de ejecución, pero no resuelve por sí solo todas las preguntas sobre permisos. La documentación indica que los sandboxes de programación normalmente reciben acceso de la aplicación GitHub a nivel de instalación; las asociaciones de repositorios del espacio de trabajo determinan el enrutamiento y las copias precargadas, pero no constituyen una frontera independiente de credenciales. Antes de permitir que un agente actúe, conviene revisar la instalación real de GitHub App, el acceso a repositorios, la red y las credenciales de las integraciones.
Una aprobación debe tener un significado preciso
El README explica que las solicitudes de aprobación de archivos de flujo protegen los envíos Git detectados, pero no todas las posibles escrituras mediante shell o API. Es un detalle fácil de pasar por alto. Que exista una confirmación en un punto del proceso no demuestra que todos los cambios posibles requieran esa misma aprobación.
En un despliegue real, definiría a qué repositorios accede el agente, qué secretos recibe, dónde puede enviar datos y qué acciones requieren una decisión humana. También conservaría los registros y haría visibles los fallos. Son decisiones de despliegue que hay que comprobar, no garantías automáticas de un framework de agentes.
Una pull request es una entrega de contexto
El resultado interesante no es solo el diff. También lo son la explicación del problema, las comprobaciones realmente ejecutadas, los fallos o incertidumbres y el contexto necesario para que una persona revise el cambio. El proyecto describe funciones de revisión y seguimiento de CI, pero una revisión generada por un agente o una comprobación verde no deberían sustituir automáticamente a una revisión humana responsable cuando el cambio la requiere.
La validación automática es evidencia con un alcance concreto. Una prueba unitaria superada dice algo útil sobre los casos que cubre; no demuestra que una integración funcione en producción ni que una frontera de credenciales sea correcta. Esa diferencia debe quedar visible en la pull request.
Antes de probarlo
Lee el README de la versión fijada, la guía de instalación y la documentación de acceso a espacios de trabajo. El proyecto señala que desplegarlo tal cual requiere Managed Deep Agents; de lo contrario, recomienda crear un fork y adaptar el código a otro entorno de ejecución. Empieza con un repositorio de bajo riesgo, acceso limitado, un entorno de prueba desechable y una pull request revisada por una persona.
La lección es sencilla: el siguiente paso para los agentes de programación no consiste únicamente en escribir más código. Consiste en hacer que el camino entre una petición y un cambio revisado sea observable, controlado y comprensible.
Para otra perspectiva sobre los permisos que acumula un agente, lee Hermes Agent: cuando las habilidades necesitan una cerradura.